마케팅을 하다 보면 광고 계정, 인스타그램 페이지, 고객 문의 메일함이 전부 사기범의 표적이 됩니다. 계정 하나만 넘어가도 내 카드로 남의 광고비가 나가고, 쌓아 온 페이지가 통째로 사라지기 때문입니다.
아래 캡처 22건은 제가 운영하는 계정의 DM과 메일함에 실제로 들어온 것입니다. 대부분 진짜 Meta 안내처럼 보이고, 반품 문의는 성실하게 응대하는 셀러일수록 열어 보게 만들어져 있습니다. 한 번 보고 나면 다음에 받았을 때 바로 알아볼 수 있습니다.
먼저, 22건에 공통으로 나온 신호 5가지
- 24시간 안에 하라는 기한「24시간 이내에 완료하지 않으면 취소·삭제됩니다」. 생각할 시간을 빼앗는 것이 목적입니다.
- PDF·링크·QR 코드 하나로 모든 걸 해결하라는 요구Meta는 DM으로 PDF를 보내 인증을 받거나 QR 스캔을 요구하지 않습니다.
- Meta라는 이름, 엉뚱한 주소보낸 사람 이름은 「Meta 광고 운영팀」인데 주소는 브라질 교육청·인도네시아 학교·처음 보는 회사 도메인입니다.
- 축하 아니면 협박「파란 배지를 무료로 드립니다」 또는 「정책을 심각하게 위반했습니다」. 둘 다 감정을 흔들어 클릭하게 만듭니다.
- 공식 계정이 아닌 보낸 사람「Chat Ai」, 「Verified Customer Care」, 「Instagram User」 같은 개인 계정이 Meta 직원 행세를 합니다.
PART 1
메타 메시지 — 인스타그램 DM으로 오는 사칭
가장 많이 오는 유형입니다. 비즈니스 계정을 운영하면 받은 메시지함에 「Meta 정책 지원 팀」을 자처하는 메시지가 몇 주 간격으로 계속 들어옵니다. 크게 협박형과 축하형 두 가지입니다.
협박형 1
「커뮤니티 규정 위반」 + QR 코드 스캔 요구
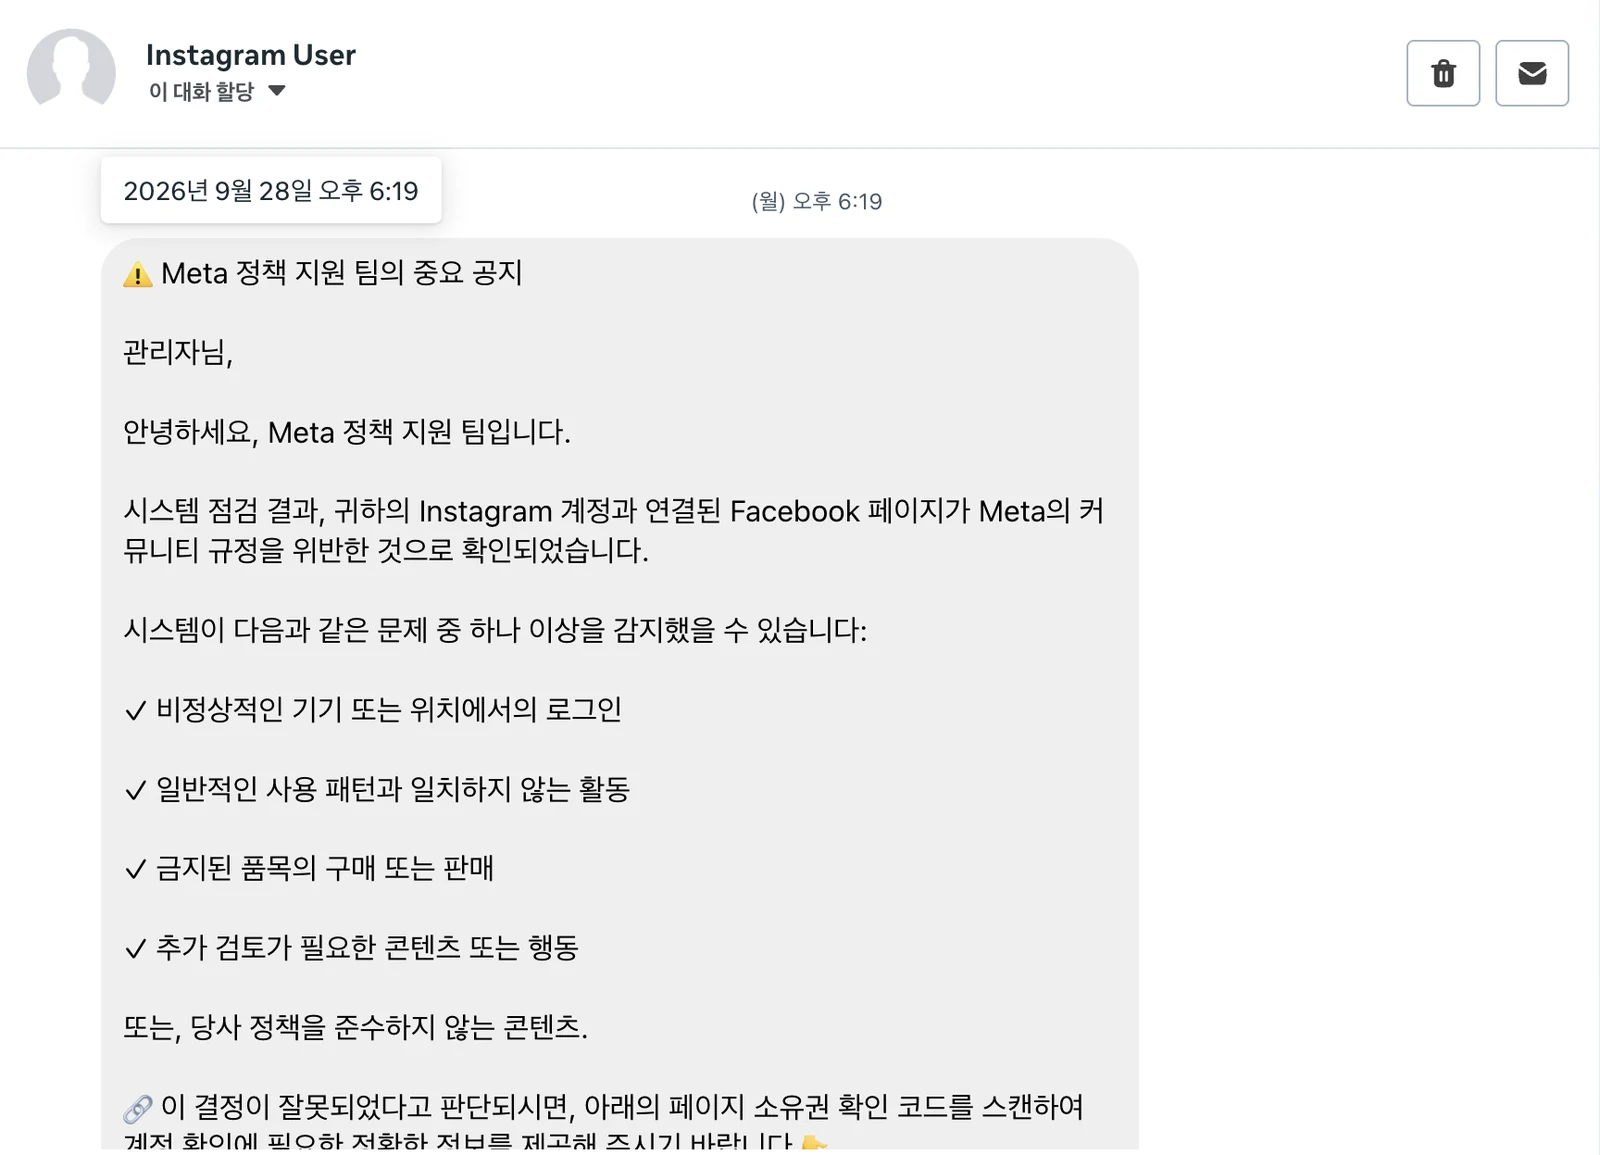
- 1「Meta 정책 지원 팀의 중요 공지」로 시작하지만, 보낸 계정은 이름도 프로필 사진도 없는 「Instagram User」입니다.
- 2로그인 위치·금지 품목·정책 미준수 등 누구에게나 해당될 법한 사유를 나열해, 내 계정에도 뭔가 있었나 싶게 만듭니다.
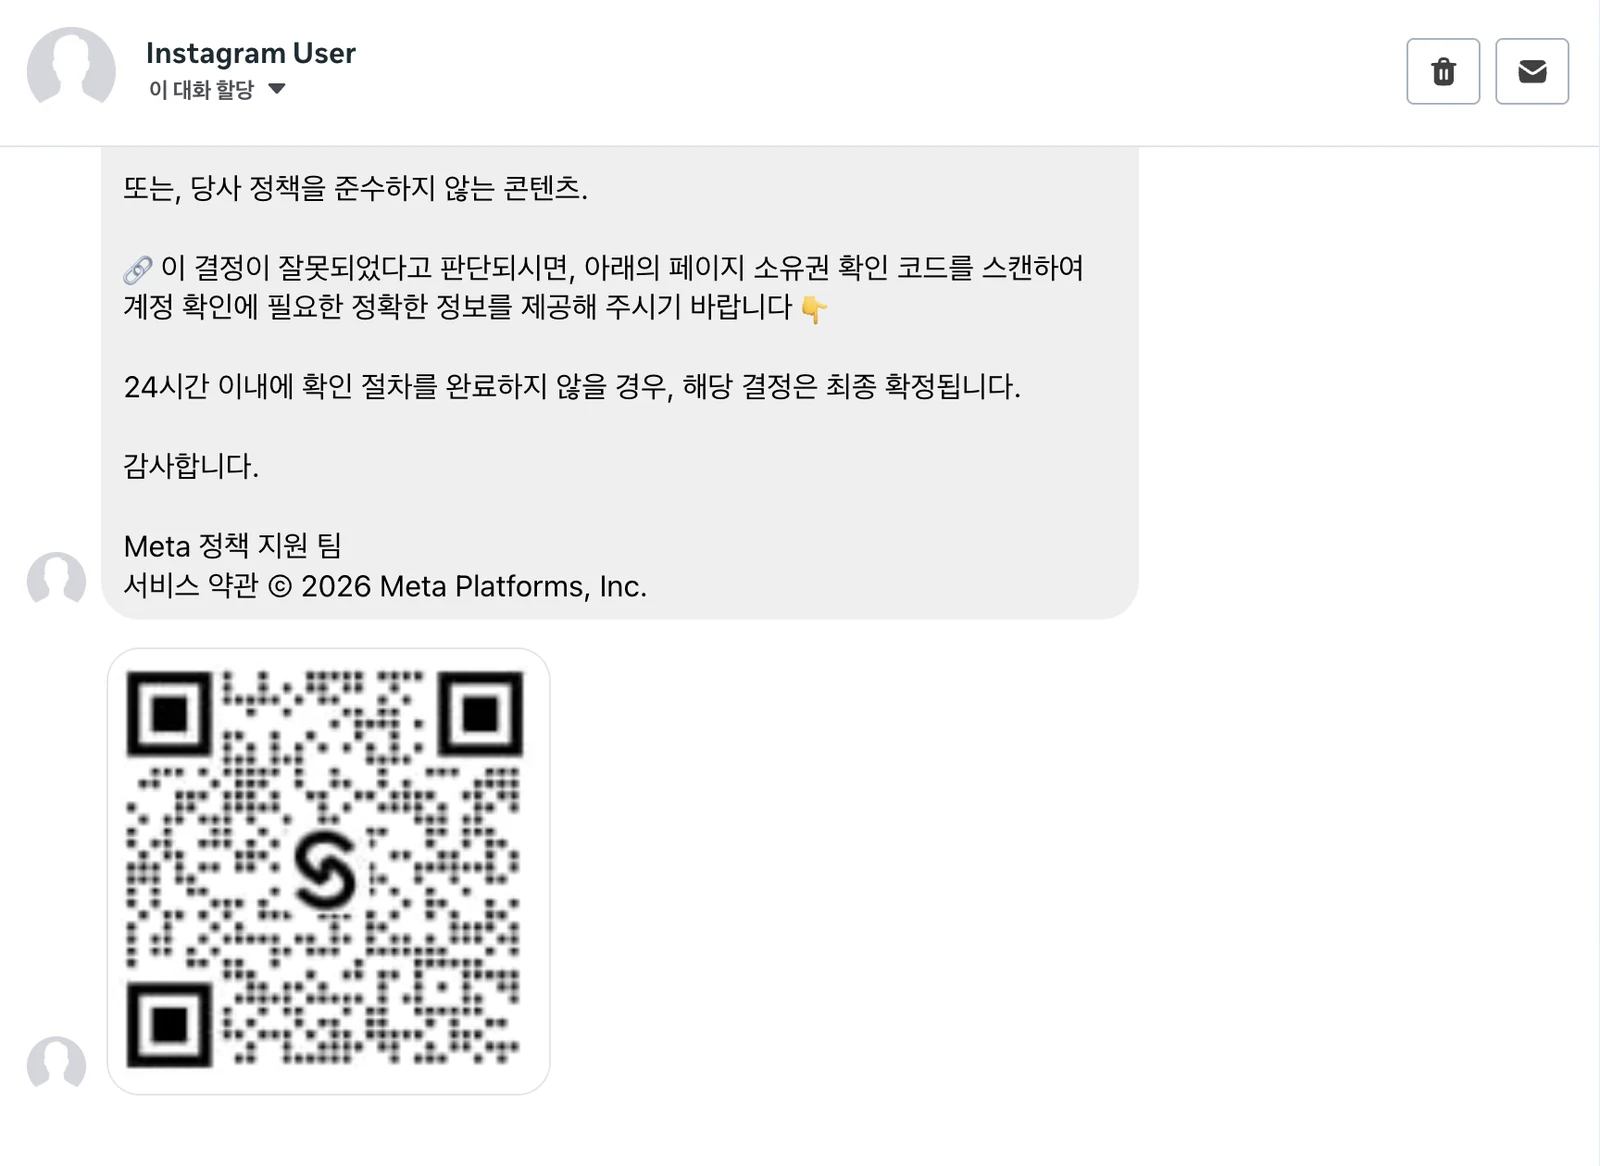
- 1「잘못된 결정이라면 페이지 소유권 확인 코드를 스캔하라」며 QR 코드를 보냅니다.
- 2「24시간 이내에 완료하지 않으면 최종 확정」으로 마감을 겁니다.
왜 QR 코드인가QR은 휴대폰 카메라로 찍는 순간 바로 브라우저가 열립니다. PC보다 주소창을 확인하기 어려워, 진짜와 똑같이 생긴 가짜 로그인 화면에 아이디·비밀번호를 넣게 되기 쉽습니다.
협박형 2
「Korea Fix.pdf」 — 계정 즉시 삭제 경고
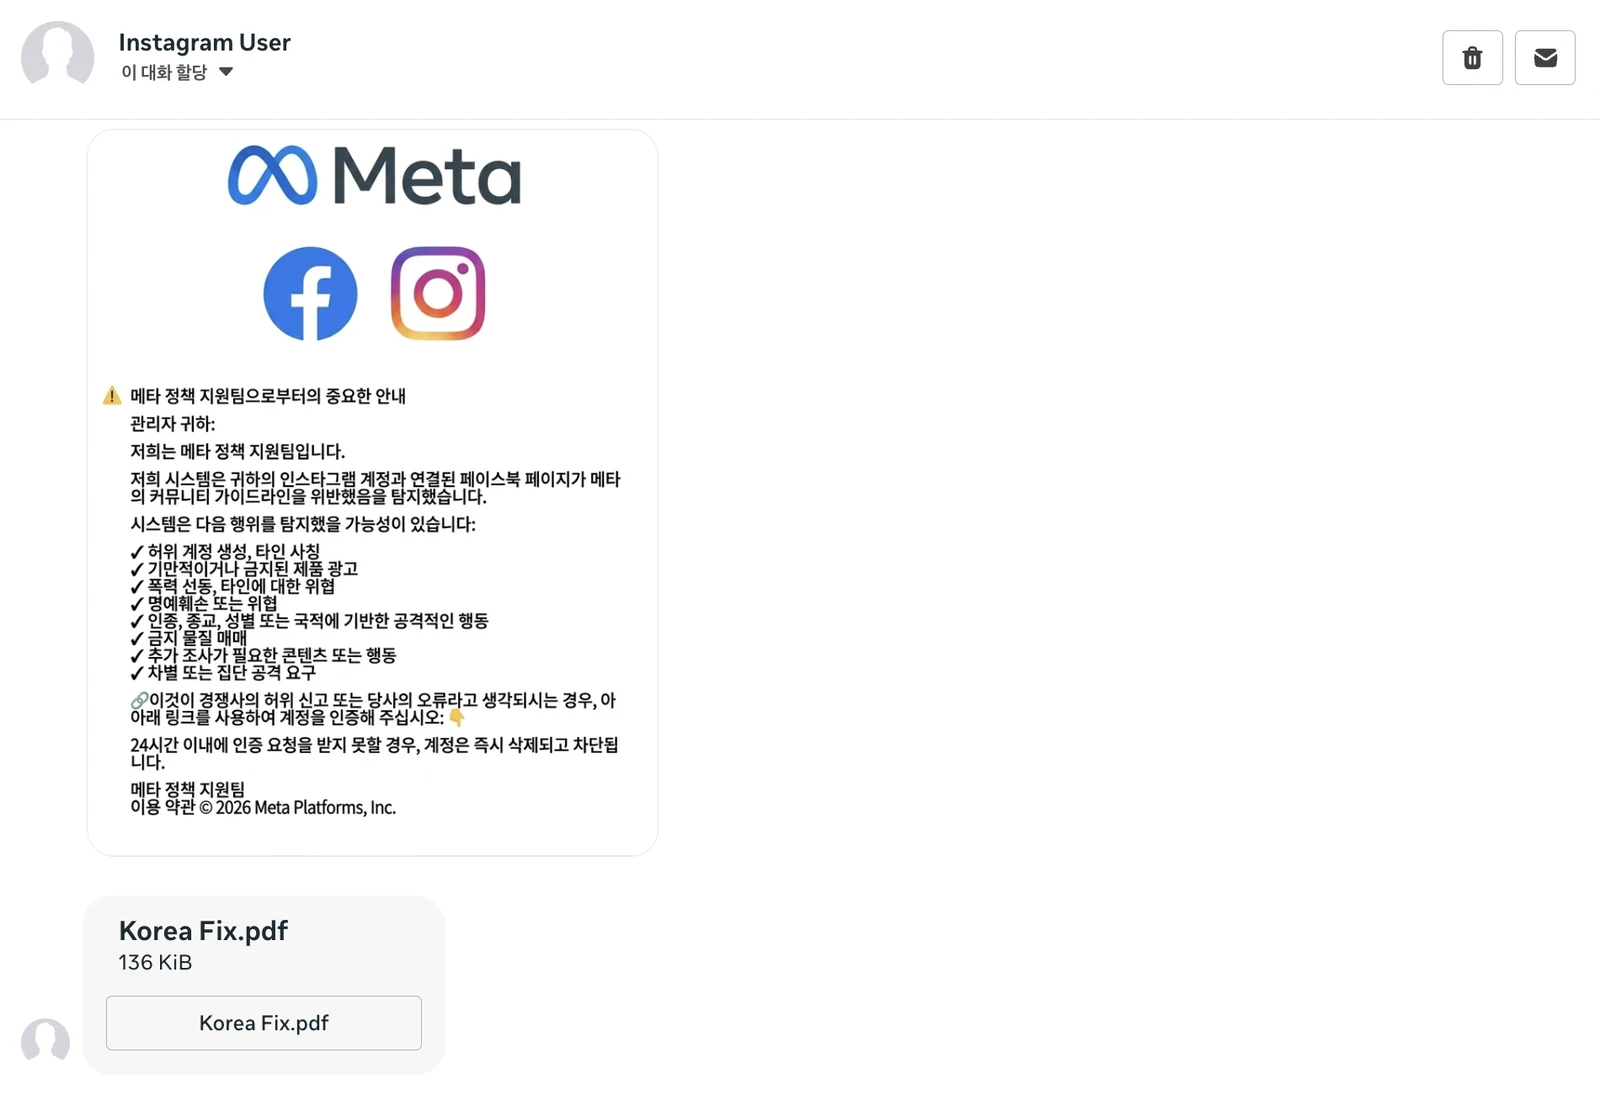
- 1Meta·페이스북·인스타그램 로고를 크게 넣어 공식 공지처럼 꾸몄습니다.
- 2「24시간 이내에 인증 요청을 받지 못할 경우 계정은 즉시 삭제되고 차단됩니다」. 위협의 수위가 가장 높은 유형입니다.
- 3해결 방법은 첨부된 PDF 파일 하나뿐이라고 안내합니다.
협박형 3
「광고 정책을 위반했습니다」 — 자물쇠 금고 이미지
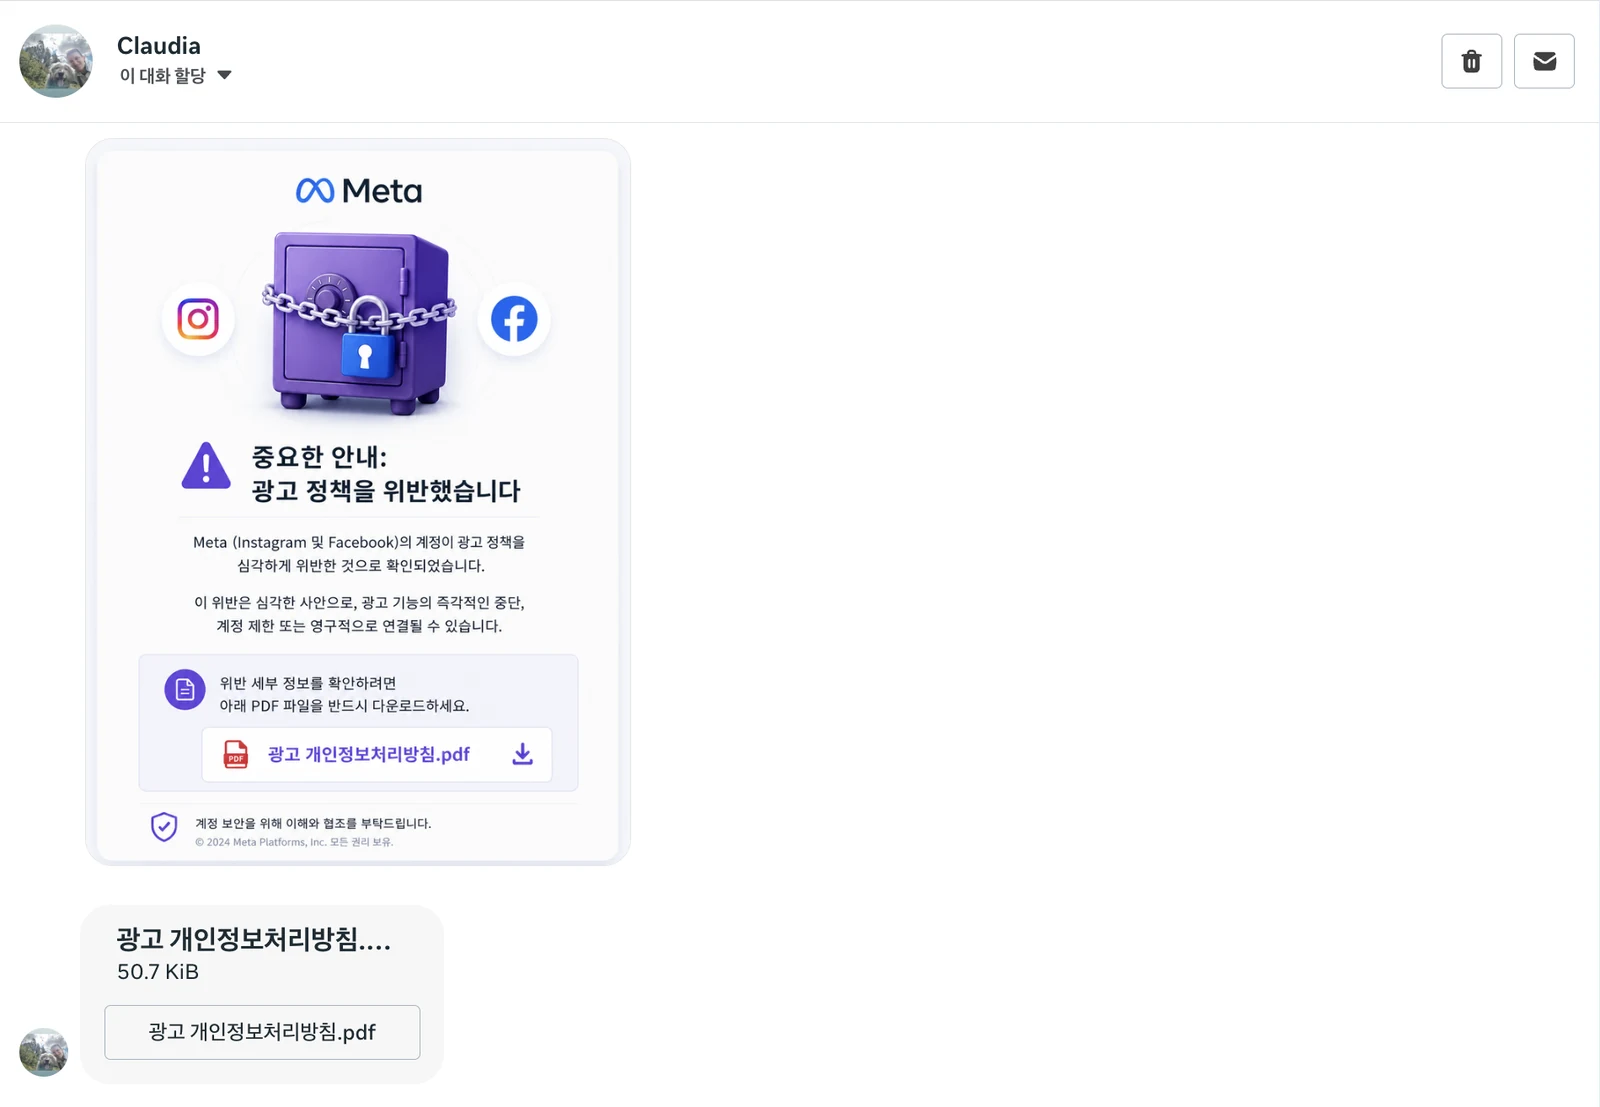
- 1보낸 계정 이름은 「Claudia」. 평범한 개인 계정입니다.
- 2본문 이미지 속 버튼 이름과 똑같은 「광고 개인정보처리방침.pdf」를 함께 보냅니다.
원본
실제로 받은 이미지 — 금고 버전
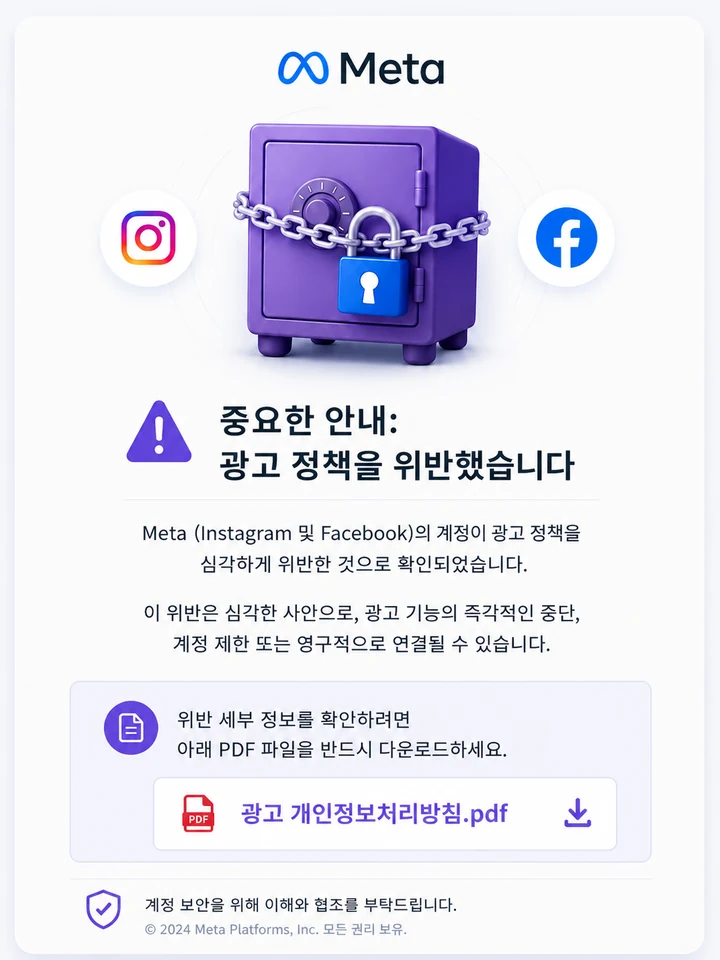
- 1「위반 세부 정보를 확인하려면 아래 PDF 파일을 반드시 다운로드하세요」. 이미지 속 버튼은 눌러도 아무 일도 일어나지 않습니다. 눌러야 하는 건 함께 온 PDF입니다.
- 2하단 저작권 표기가 「© 2024」입니다. 같은 시기 다른 사칭물은 2026으로 되어 있어, 템플릿을 그대로 돌려쓰는 흔적입니다.
협박형 4
「지금 바로 연락하세요..pdf」
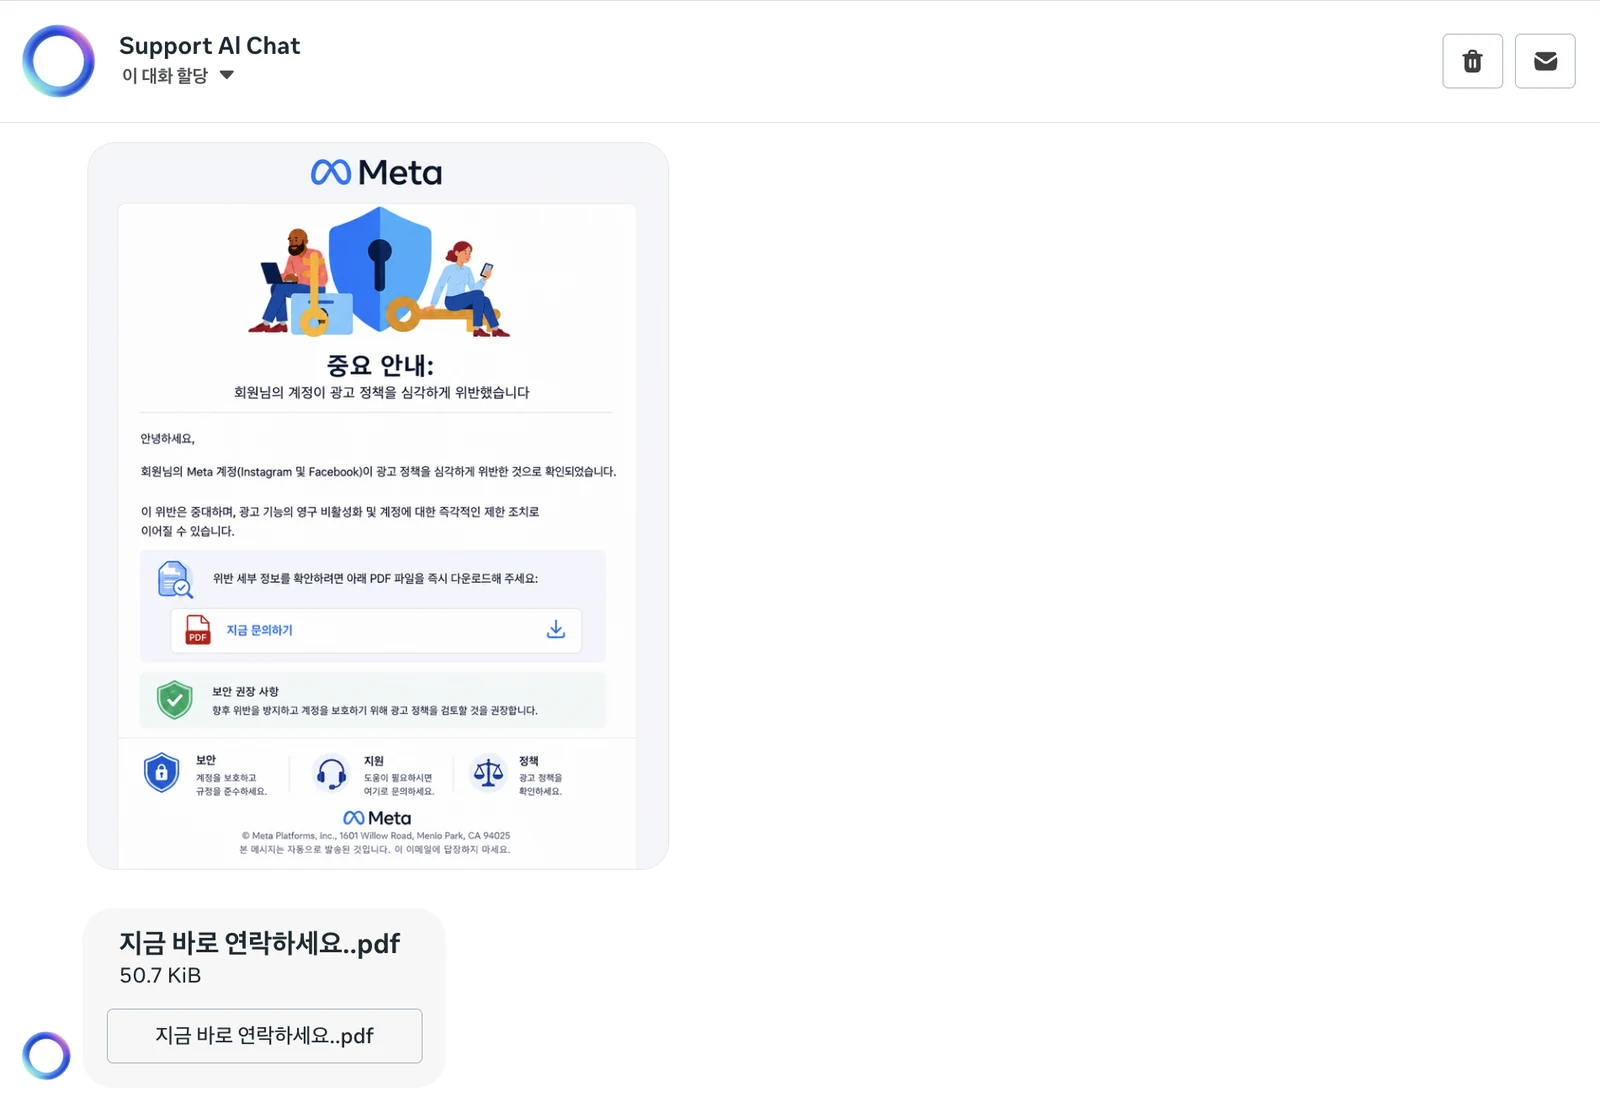
- 1보낸 계정은 「Support AI Chat」. 이번에는 열쇠·방패 일러스트로 바꿨습니다.
- 2파일 이름은 「지금 바로 연락하세요..pdf」인데 용량이 50.7KiB로, 앞의 「광고 개인정보처리방침.pdf」와 정확히 같습니다. 이름만 바꾼 같은 파일일 가능성이 높습니다.
원본
실제로 받은 이미지 — 방패 버전
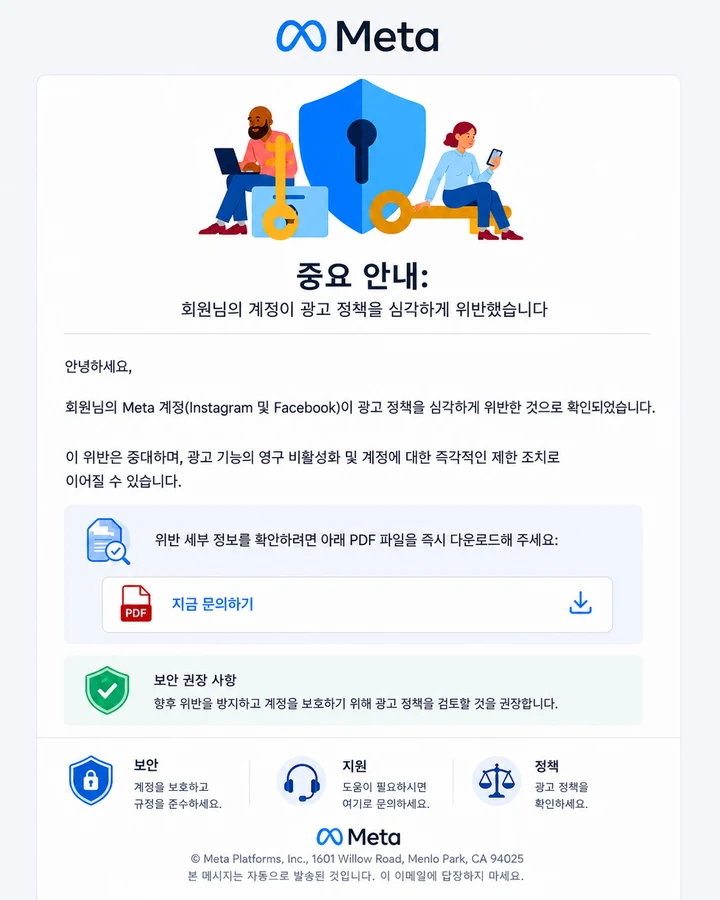
- 1「즉시 다운로드해 주세요」 아래 버튼 이름은 「지금 문의하기」. 다운로드와 문의가 뒤섞여 있습니다.
- 2하단에 Meta 본사 실제 주소까지 넣어 진짜처럼 보이게 했습니다. 주소가 맞다고 진짜 메일인 것은 아닙니다.
축하형 1
「파란 배지를 받으셨습니다」 — Meta_Business.pdf
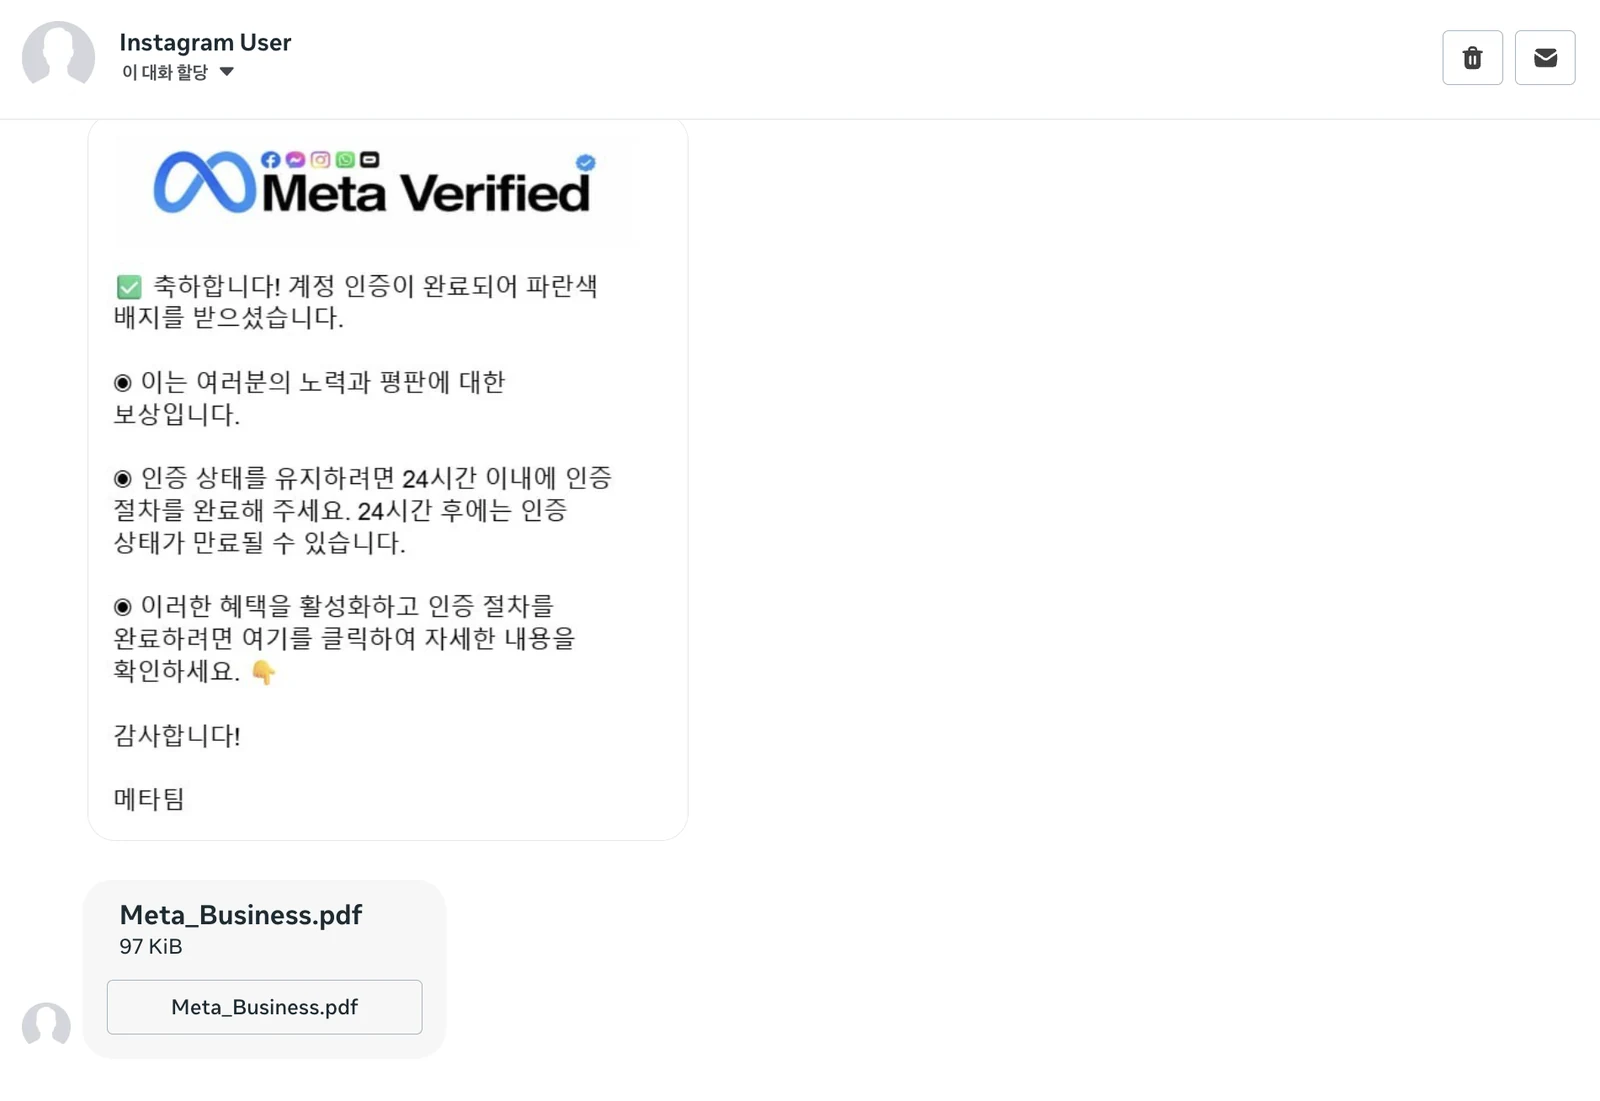
- 1협박 대신 칭찬으로 접근합니다. 「여러분의 노력과 평판에 대한 보상입니다」.
- 2그런데 유지하려면 역시 24시간 이내에 인증 절차를 끝내라고 합니다.
- 3절차는 첨부한 「Meta_Business.pdf」 하나입니다.
축하형 2
「Meta for Business.pdf」 — 카드형 공지
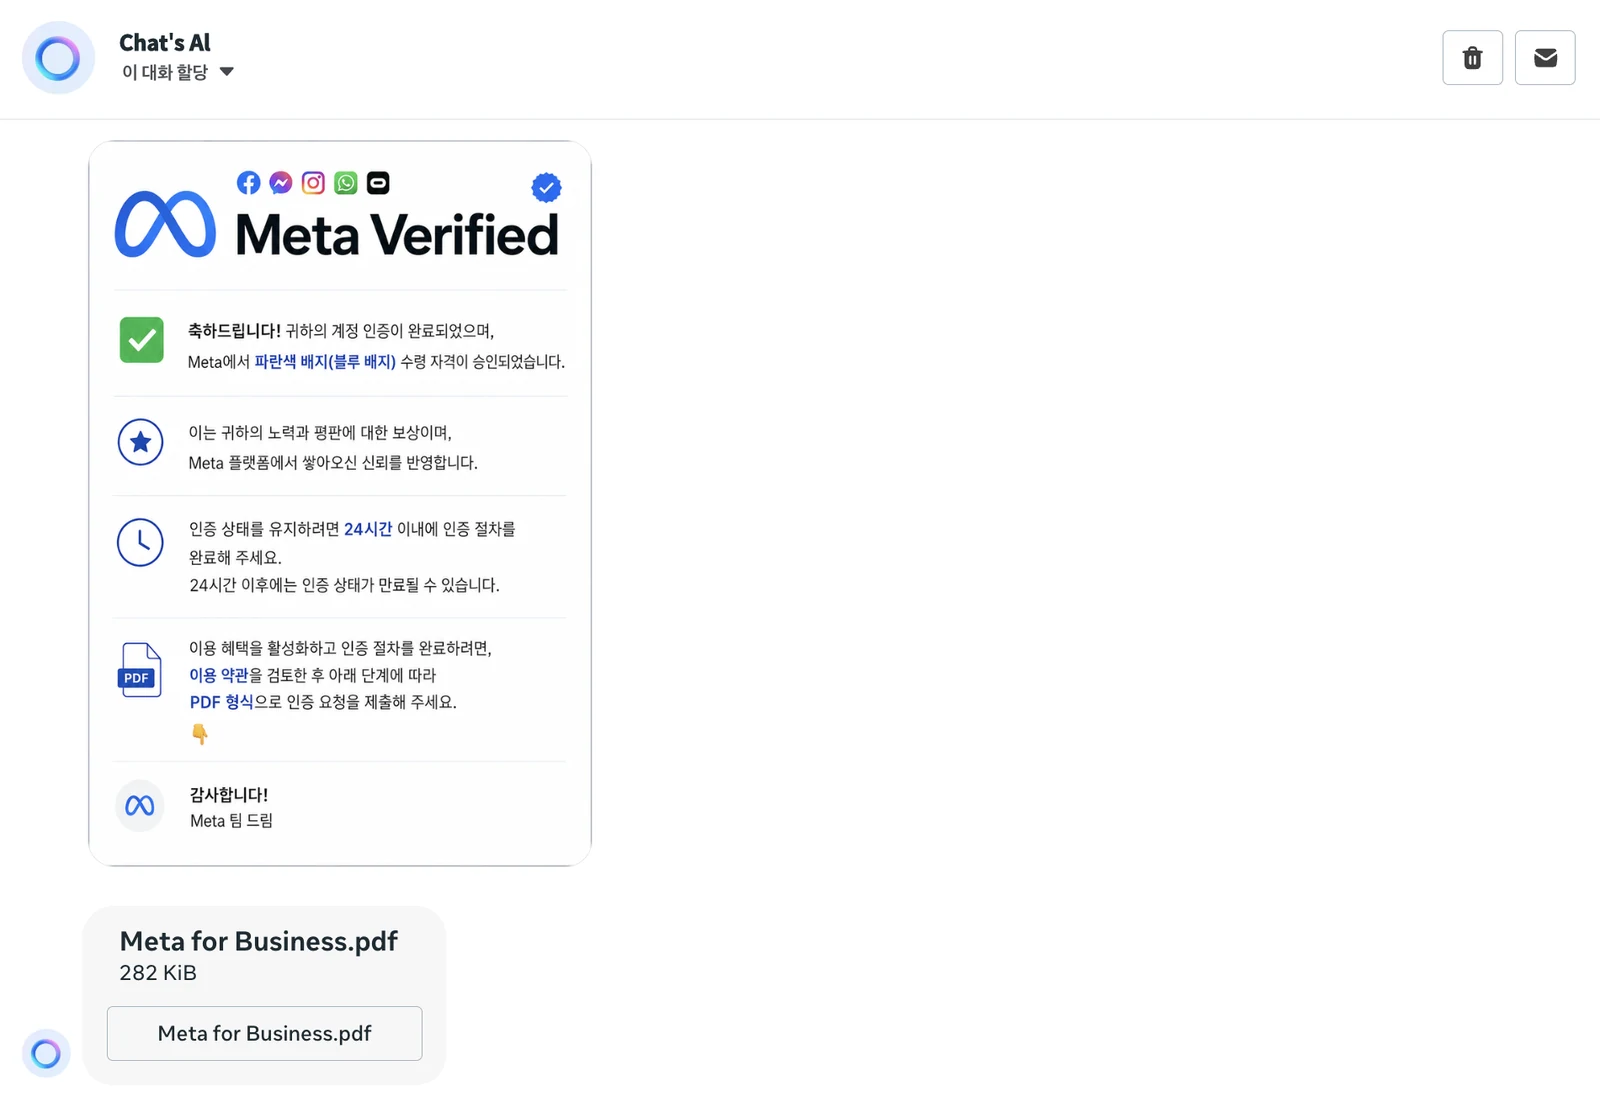
- 1보낸 계정 이름은 「Chat's AI」. 「이용 약관을 검토한 후 PDF 형식으로 인증 요청을 제출하라」고 합니다.
- 2깔끔한 카드 디자인에 Meta 계열 앱 아이콘을 줄지어 넣는 것이 축하형의 공통 장식입니다.
축하형 3
「인증 완료! 당신은 신뢰할 수 있는 계정입니다」
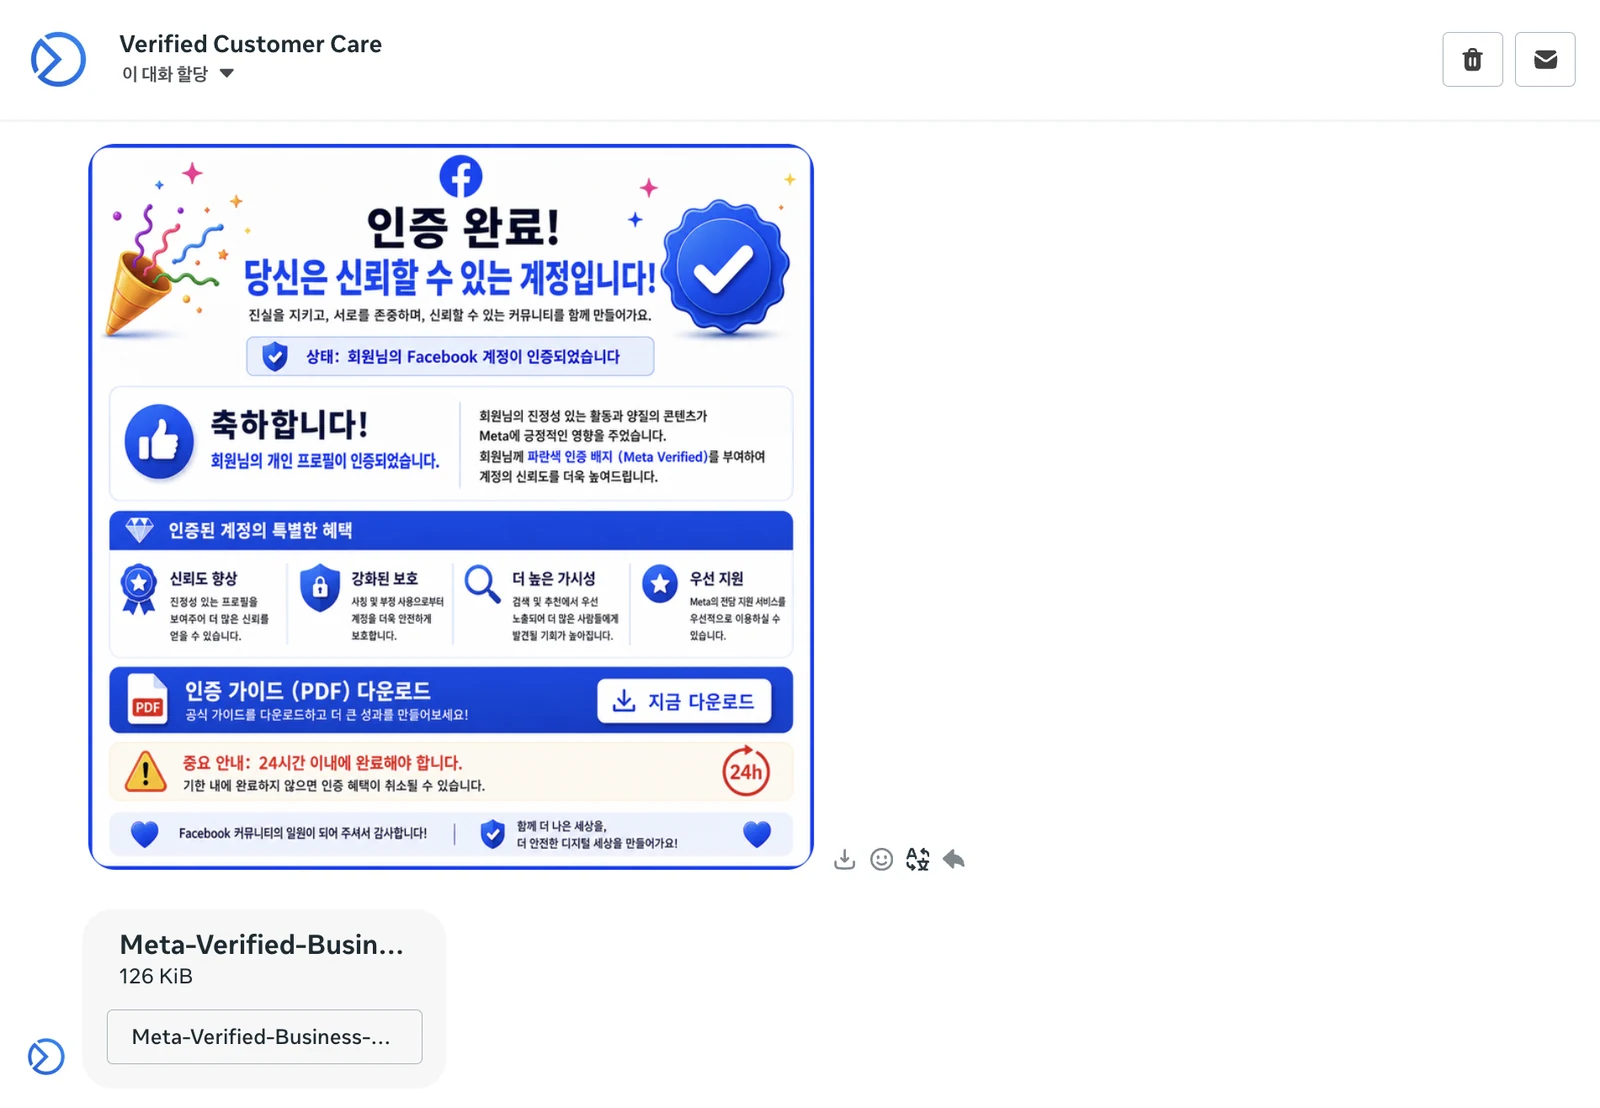
- 1보낸 계정 이름은 「Verified Customer Care」. 「인증 완료」라는 단어로 이미 끝난 일처럼 안심시킵니다.
- 2완료됐다면서 다시 「24시간 이내에 완료해야 합니다」. 앞뒤가 맞지 않습니다.
원본
실제로 받은 이미지 — 폭죽 버전
- 1폭죽·배지·혜택 4종(신뢰도·보호·가시성·우선 지원)이 축하형 템플릿의 기본 구성입니다.
- 2「인증 가이드(PDF) 다운로드」 버튼과 「24h」 경고가 한 화면에 같이 있습니다.
축하형 4
「지금 바로 Meta 블루 배지 인증을 받으세요!」
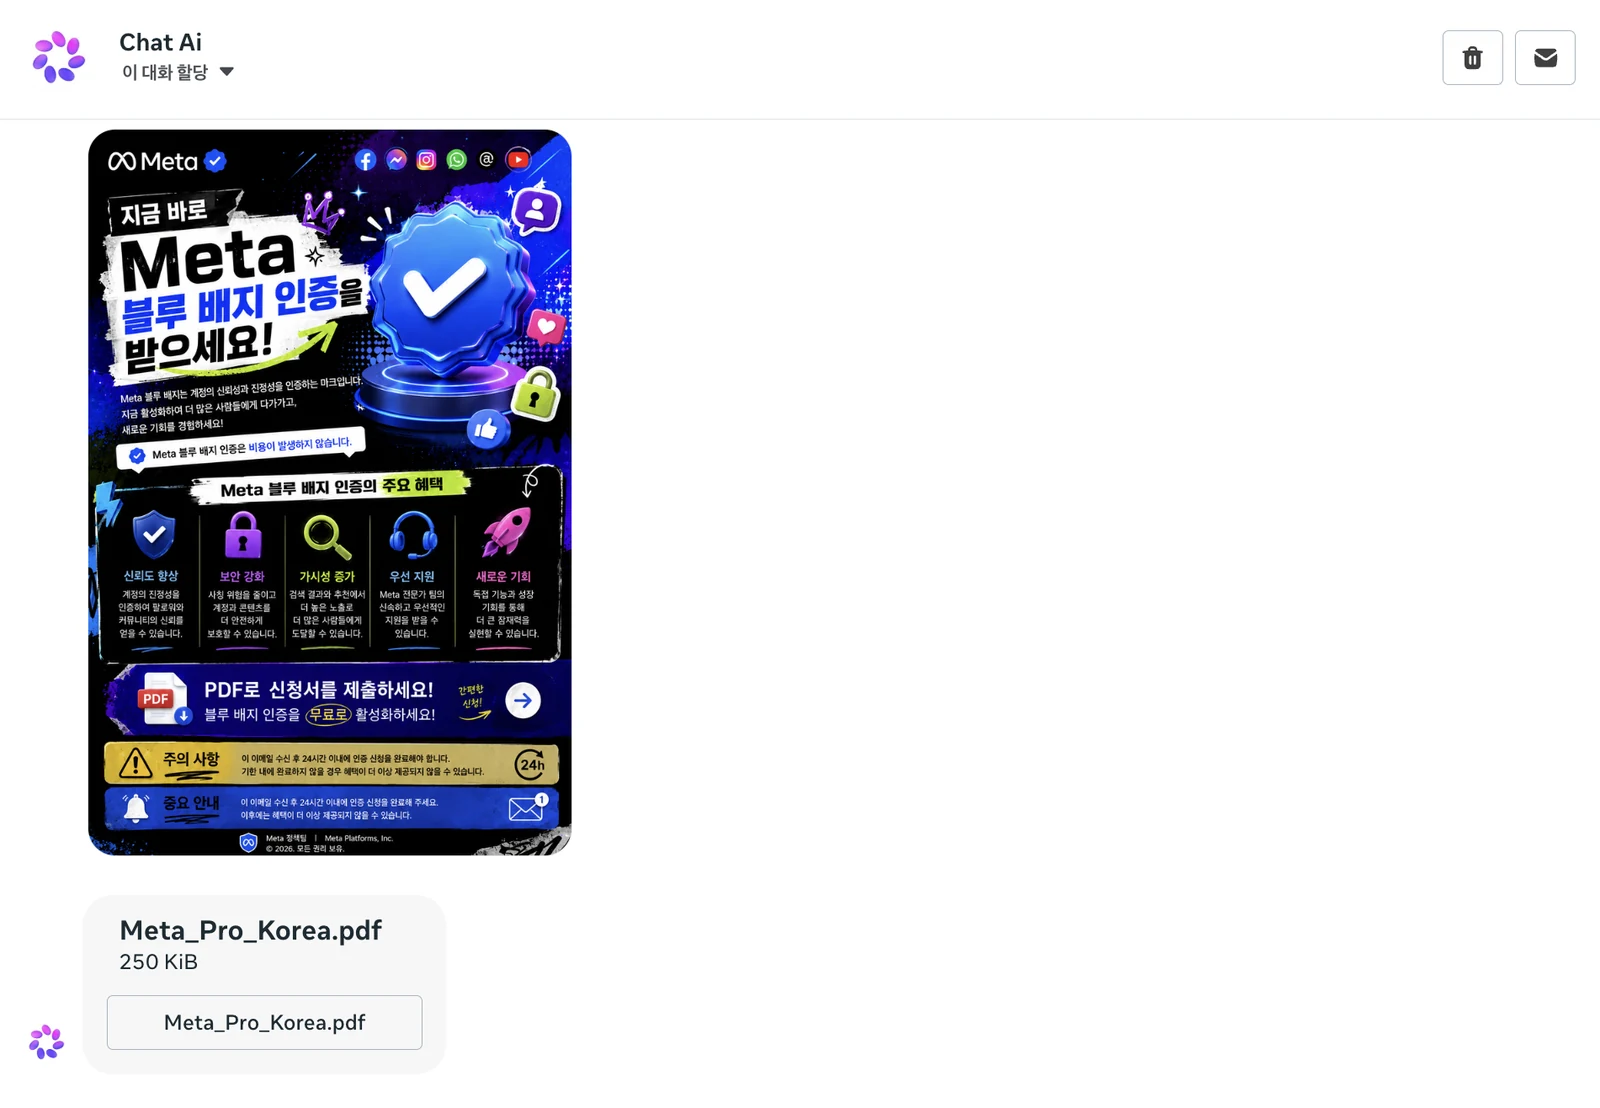
- 1보낸 계정 이름은 「Chat Ai」, 첨부는 「Meta_Pro_Korea.pdf」.
- 2「Meta 블루 배지 인증은 비용이 발생하지 않습니다」라고 강조합니다.
원본
실제로 받은 이미지 — 네온 버전
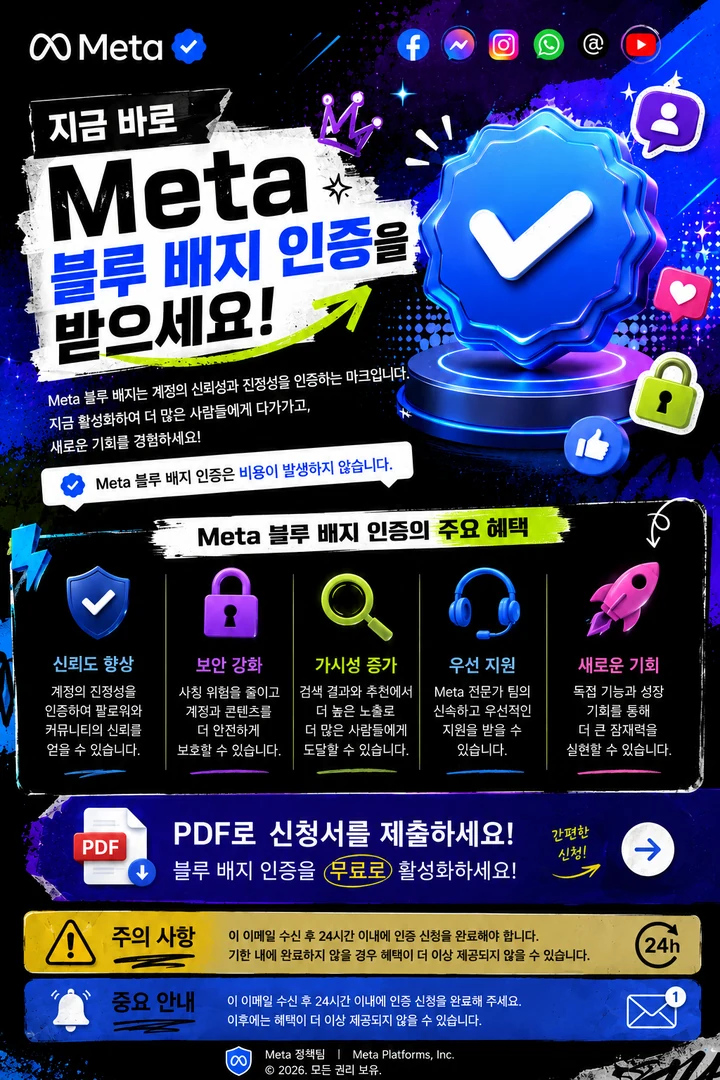
여기서 바로 걸러집니다Meta Verified(파란 배지)는 월 구독료를 내는 유료 서비스이고, 신청은 Meta 앱 안이나 Meta Business Suite에서 직접 합니다. 「무료로 드린다」, 「PDF로 신청서를 내라」는 말이 나오면 그 자체로 가짜입니다.
축하형 5
「조건을 충족했습니다」 — 크리에이터 보상.pdf
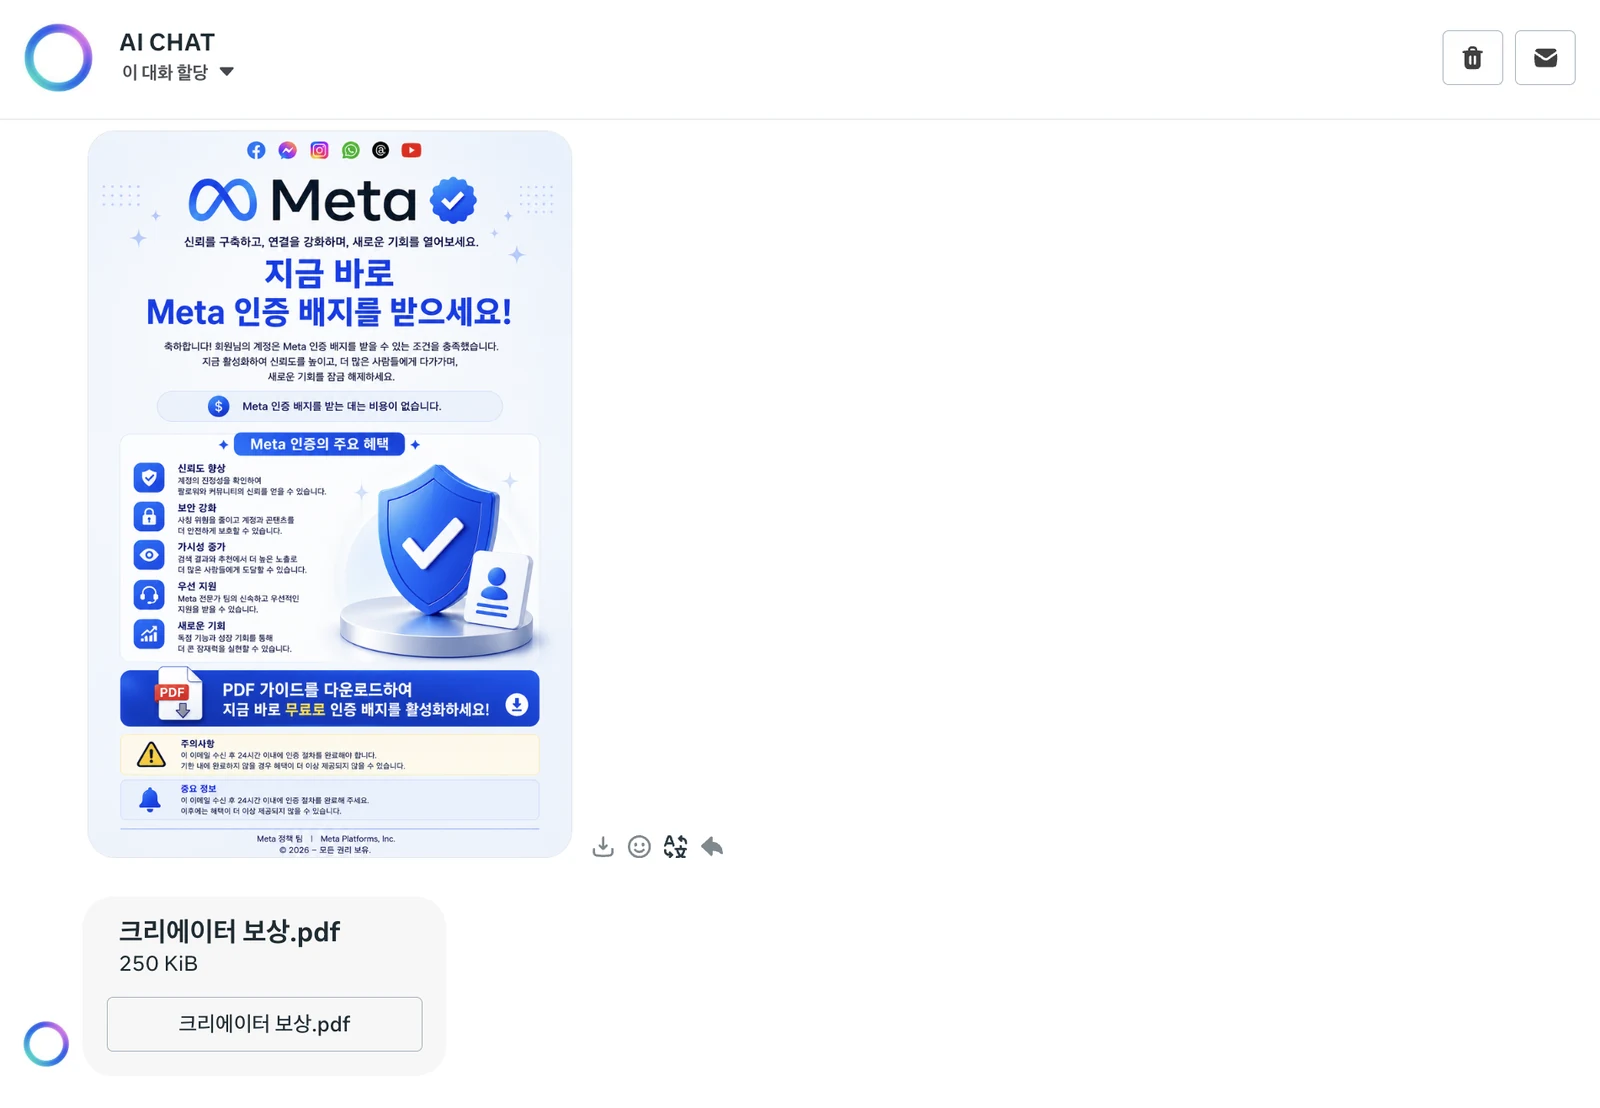
- 1보낸 계정 이름은 「AI CHAT」. 이미지는 「Meta 인증 배지를 받는 데는 비용이 없습니다」로 앞 사례와 같은 문구입니다.
- 2첨부 파일 이름은 「크리에이터 보상.pdf」. 용량 250KiB가 앞의 「Meta_Pro_Korea.pdf」와 같습니다.
원본
실제로 받은 이미지 — 방패 받침대 버전
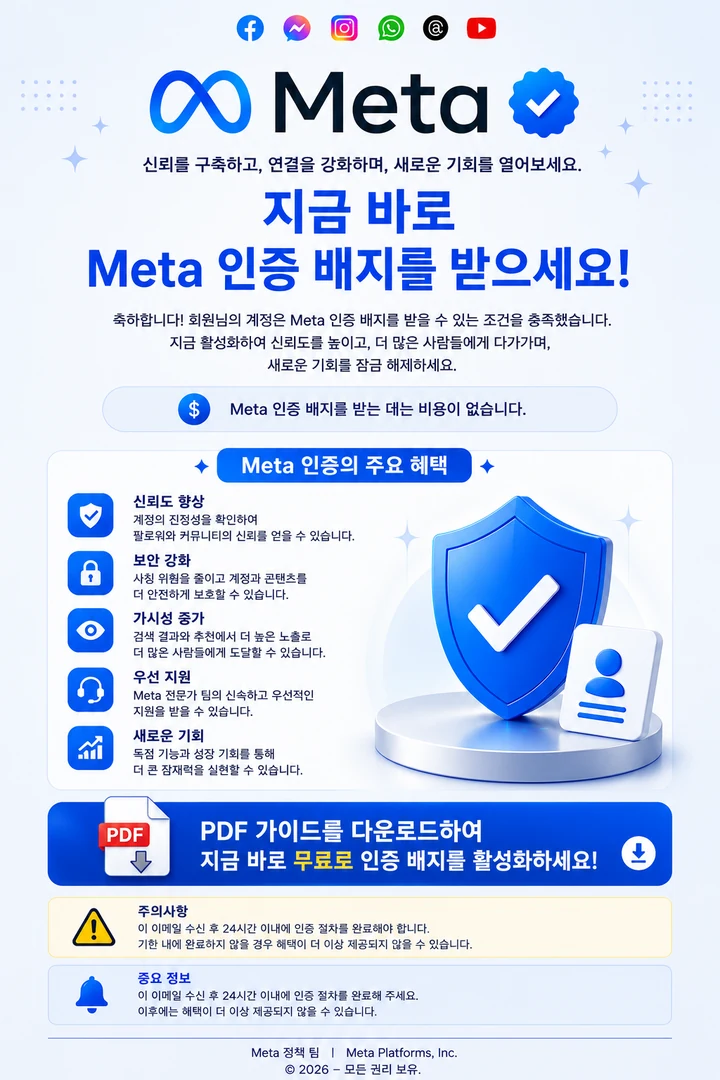
- 1네온 버전과 문구·혜택 5종이 똑같고 색만 밝게 바꿨습니다. 디자인을 바꿔 가며 같은 사람이 계속 보내고 있다는 뜻입니다.
축하형 6
「공식 마크를 획득하셨습니다」
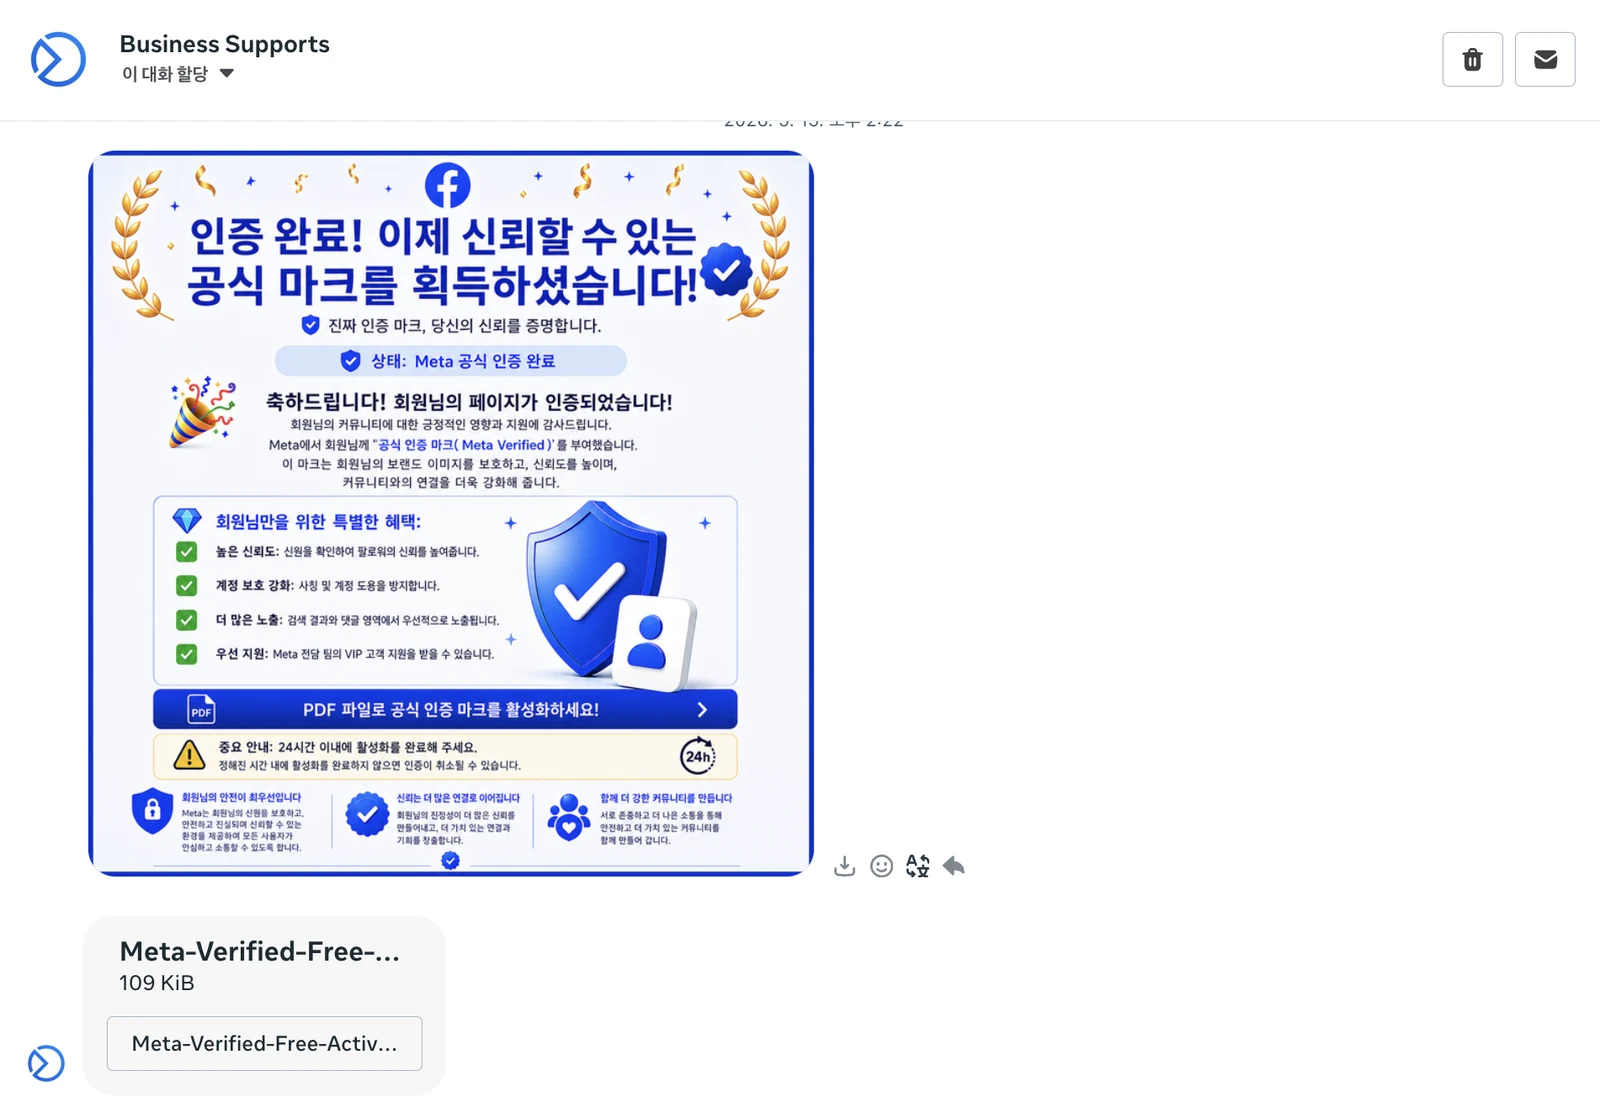
- 1보낸 계정 이름은 「Business Supports」, 첨부는 「Meta-Verified-Free-Activ…」. 파일 이름에까지 「Free」를 넣었습니다.
- 2「진짜 인증 마크, 당신의 신뢰를 증명합니다」. 진짜라고 굳이 강조하는 문구가 오히려 신호입니다.
원본
실제로 받은 이미지 — 월계관 버전
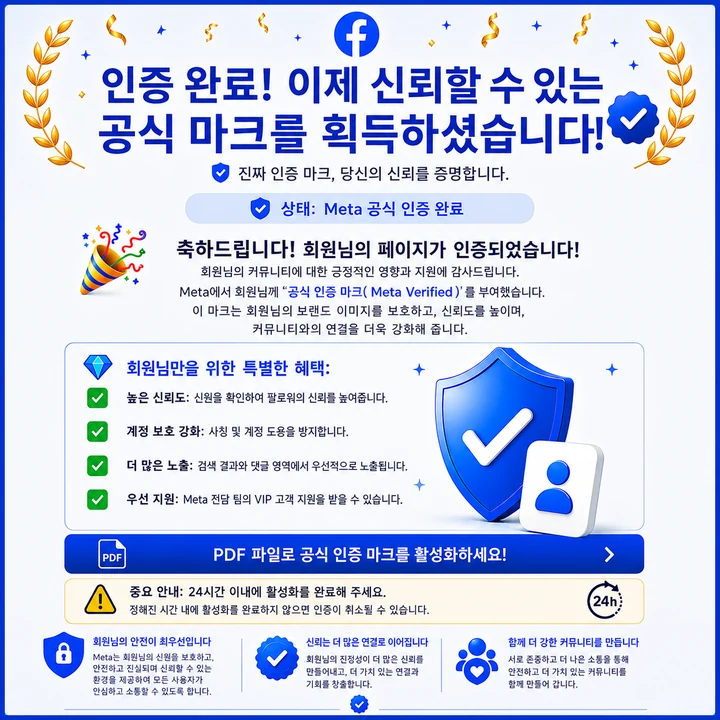
- 1「PDF 파일로 공식 인증 마크를 활성화하세요」. 앞의 모든 축하형과 결론이 같습니다. 결국 PDF를 열게 하는 것입니다.
PART 1 정리협박형이든 축하형이든 보낸 사람은 Meta 공식 계정이 아니고, 해결책은 늘 PDF·QR 하나이며, 기한은 늘 24시간입니다. 진짜 계정 문제는 Meta Business Suite의 「비즈니스 지원 홈」(계정 품질)이나 인스타그램 앱 알림에 표시됩니다. DM이 오면 답장하지 말고, 앱에서 직접 들어가 확인하세요.
PART 2
메타 이메일 — 메일함으로 오는 사칭
같은 수법이 이메일로도 옵니다. 메일은 DM보다 공문처럼 보이게 만들기 쉬워 더 그럴듯합니다. 이번 파트에서 볼 것은 단 하나, 보낸 사람 주소입니다.
계정이 넘어가면 실제로 생기는 일META 광고 계정에서 가장 흔한 해킹 피해는 이렇습니다. 계정을 탈취한 뒤 내 광고 계정에 엉뚱한 광고를 세팅하고, 예산을 한도 끝까지 올려 돌려 버립니다. 그 광고비는 계정에 등록된 내 카드로 먼저 결제됩니다. 계정 규모에 따라 수백만 원에서 수천만 원까지 나올 수 있습니다. 해킹이었다는 걸 소명하면 환불받을 수도 있지만, 시간이 오래 걸리고 결과가 보장되지 않습니다. 그래서 링크 하나 누르기 전에 막는 게 제일 쌉니다.
메일 1
「일부 광고 기능의 이용이 제한되었습니다」
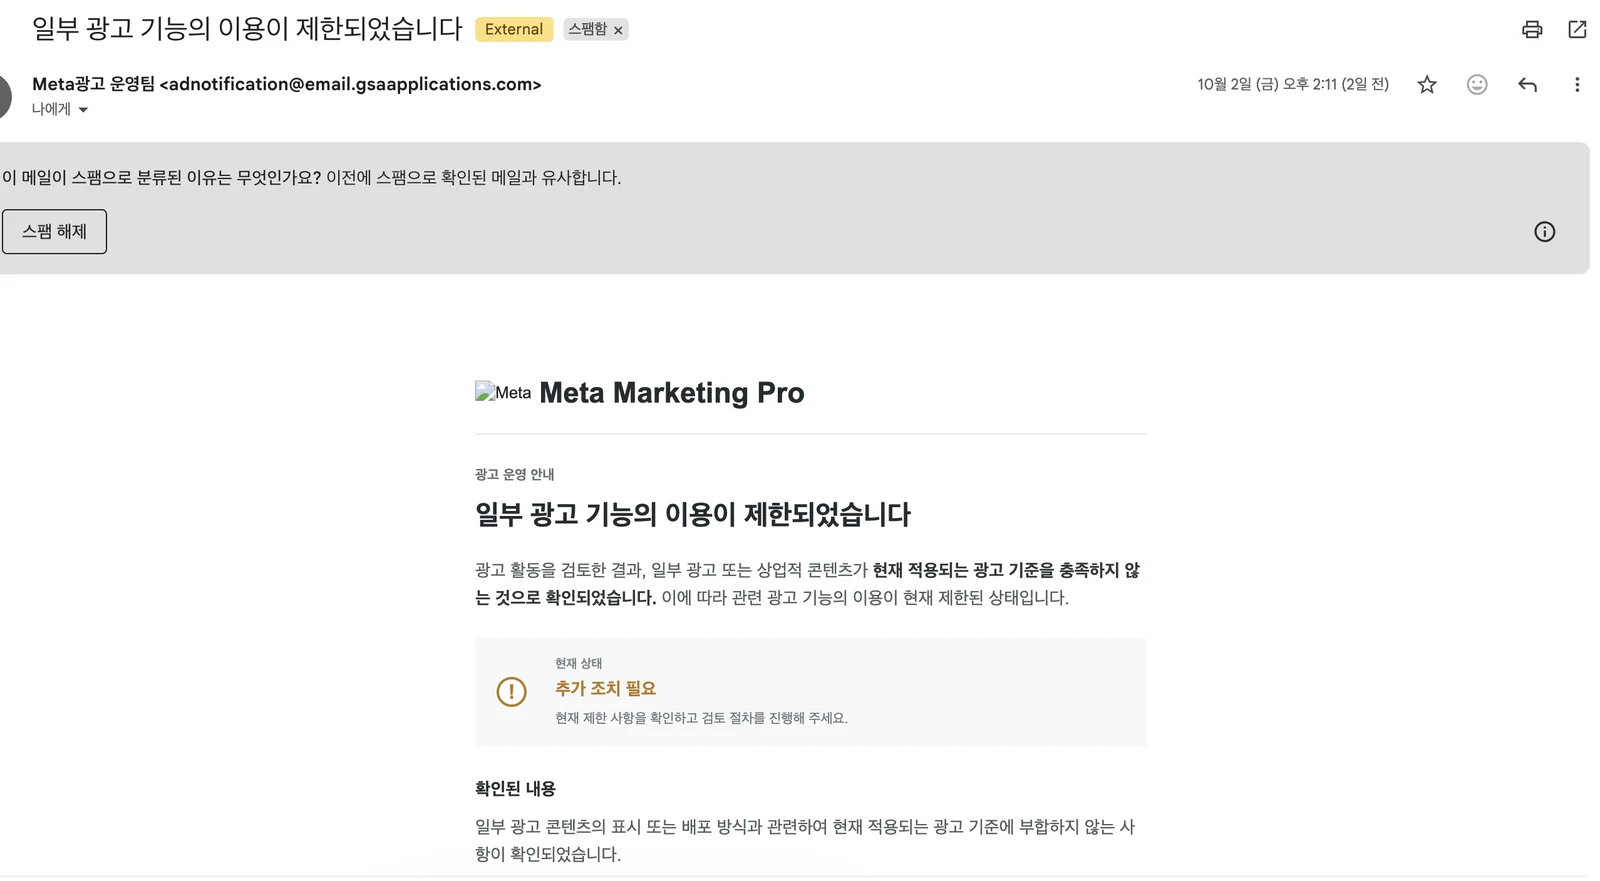
- 1보낸 사람 이름 「Meta광고 운영팀」, 주소는 @email.gsaapplications.com.
- 2「Meta Marketing Pro」라는 있지도 않은 브랜드명을 씁니다. 상단 Meta 로고는 이미지가 깨져 글자만 보입니다.
메일 2
「저작권 문제로 이용 제한이 적용되었습니다」
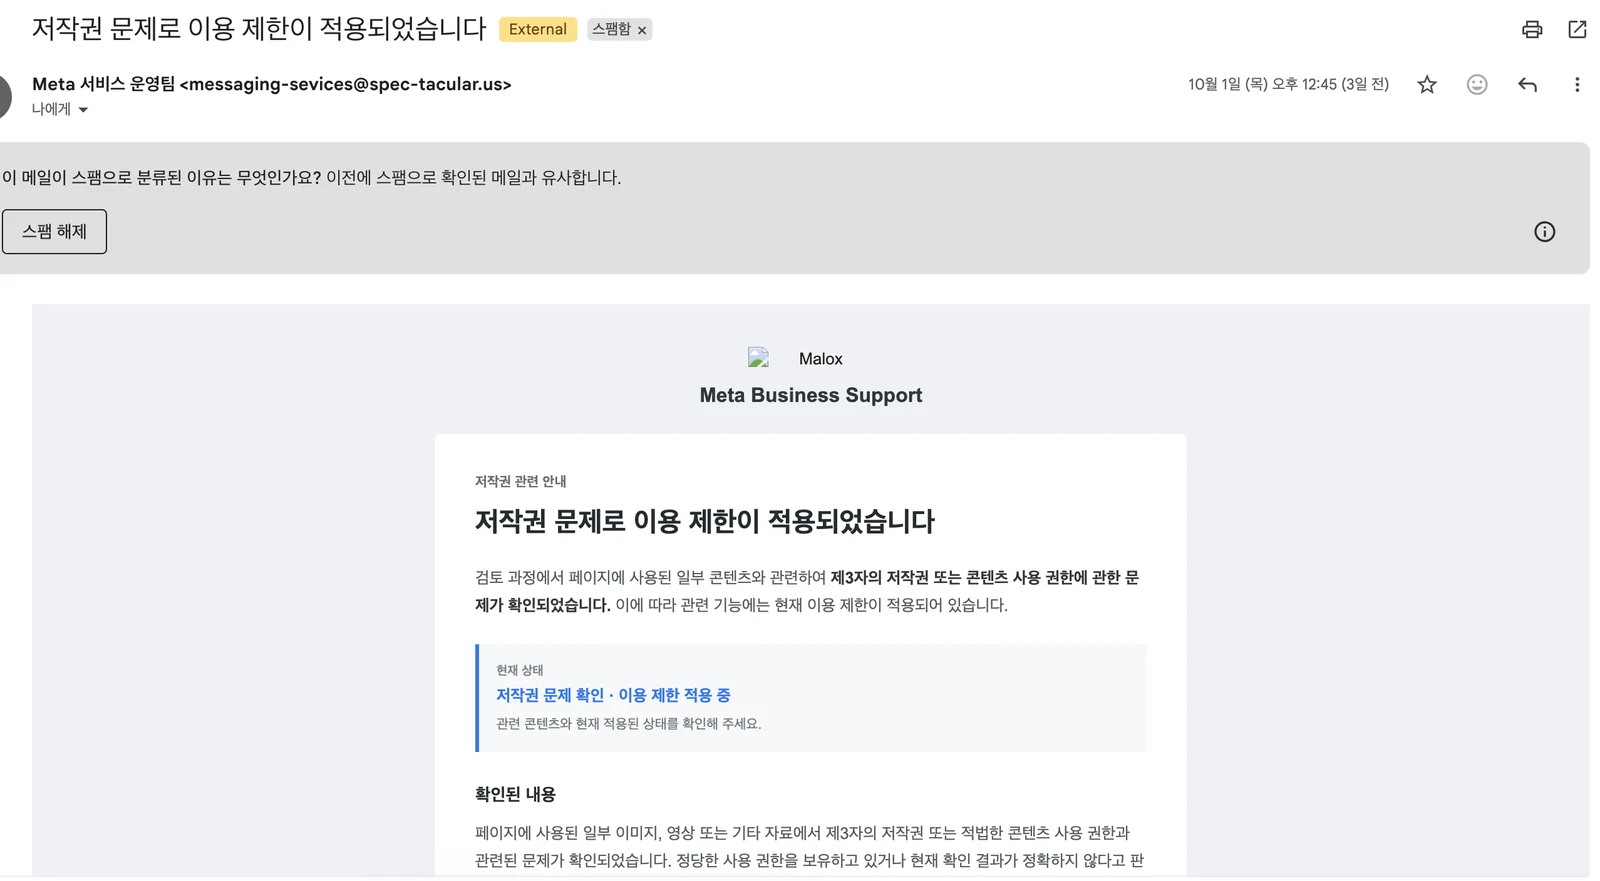
- 1보낸 사람 「Meta 서비스 운영팀」, 주소는 @spec-tacular.us. 주소 안의 「sevices」는 철자까지 틀렸습니다.
- 2로고 자리에 「Malox」라는 엉뚱한 이름이 찍혀 있습니다. 다른 사기에 쓰던 템플릿을 재활용한 흔적입니다.
메일 3
「[META VERIFIED] 파란색 배지를 신청할 자격이 있습니다」
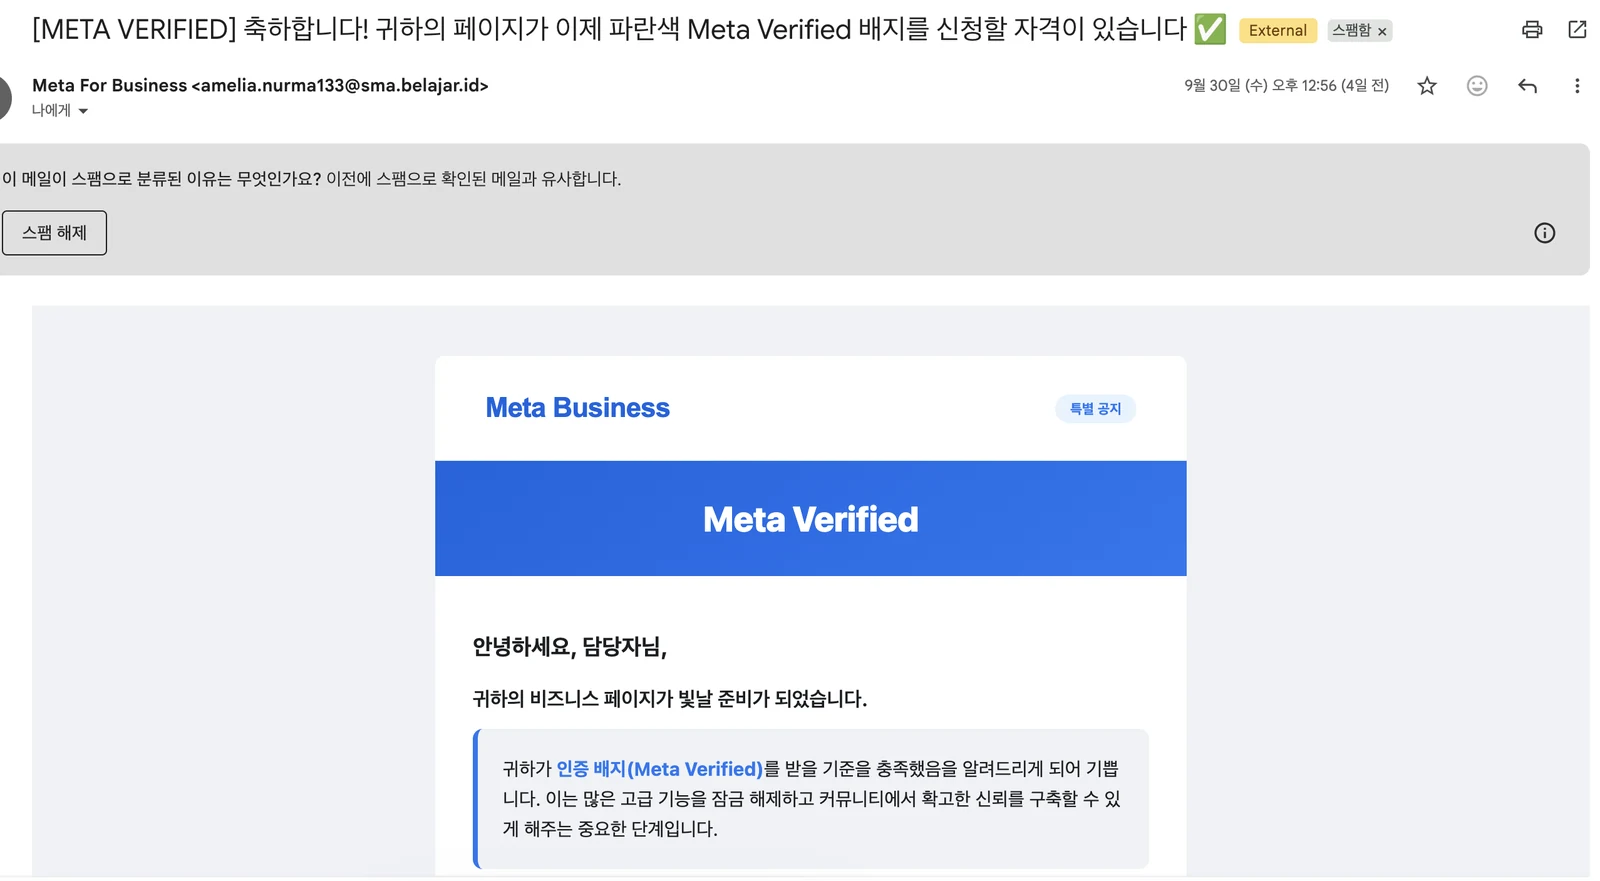
- 1보낸 사람 「Meta For Business」, 주소는 @sma.belajar.id. 인도네시아 학교(sma) 도메인입니다.
- 2DM 축하형과 같은 메시지를 메일로 보낸 버전입니다.
메일 4
「[META VERIFIED] 파란색 인증 배지 요건을 충족합니다」
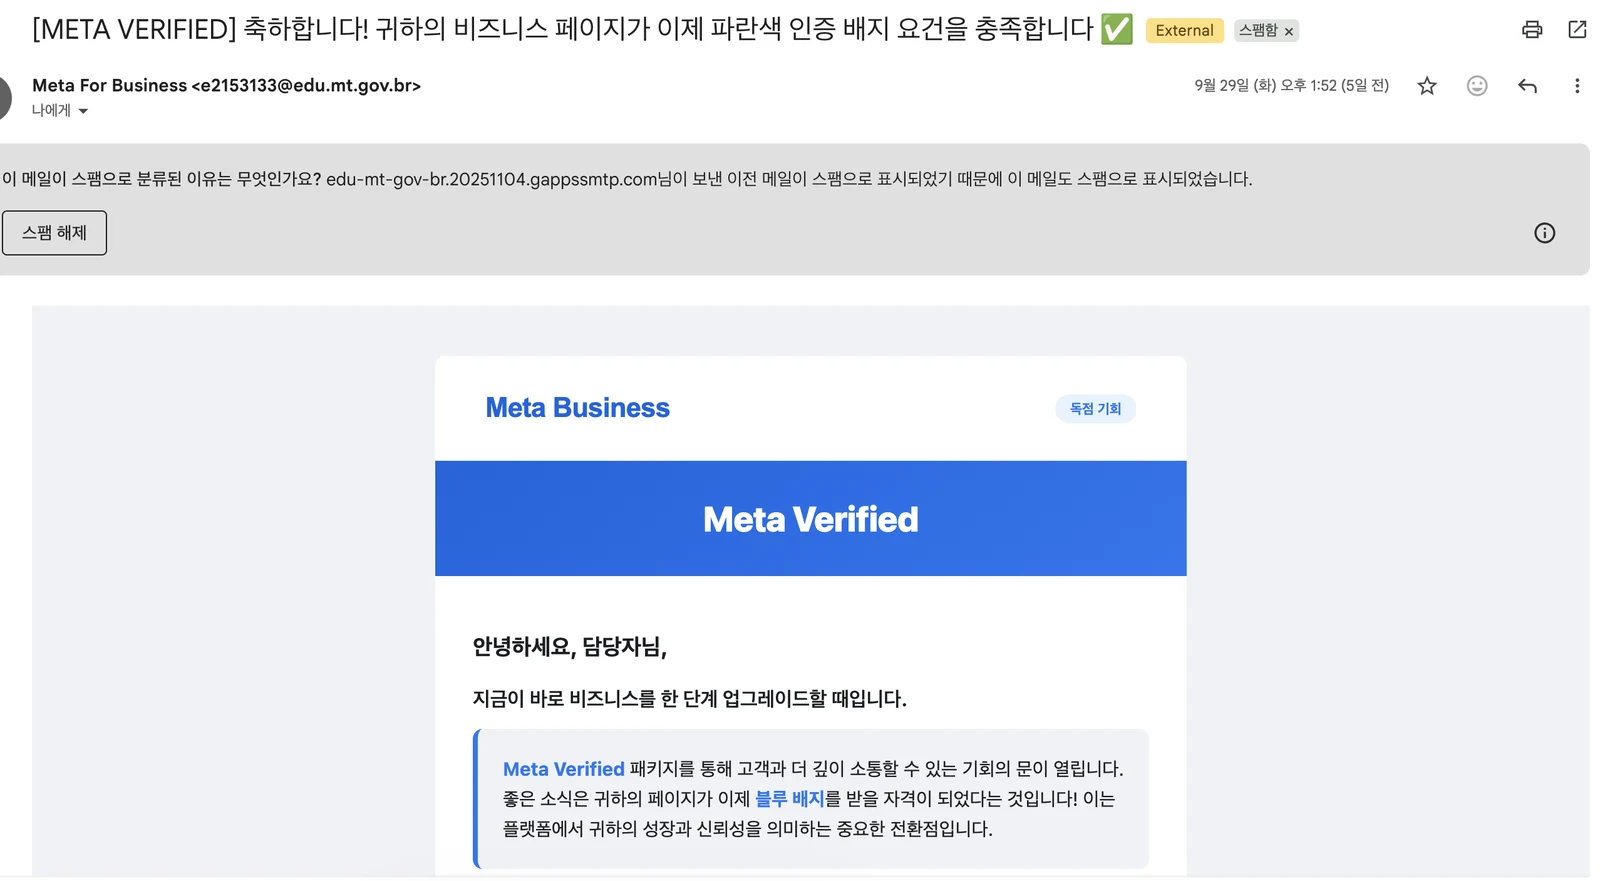
- 1주소는 @edu.mt.gov.br. 브라질 마투그로수주 교육청 도메인으로, 해킹당한 기관 메일을 발송에 쓴 것으로 보입니다.
- 2Gmail이 「이전 메일이 스팸으로 표시되었기 때문에」 이 메일도 스팸함으로 보냈습니다. 같은 발송처에서 계속 온다는 뜻입니다.
메일 5
「광고 캠페인 권리 관련 중요 안내」
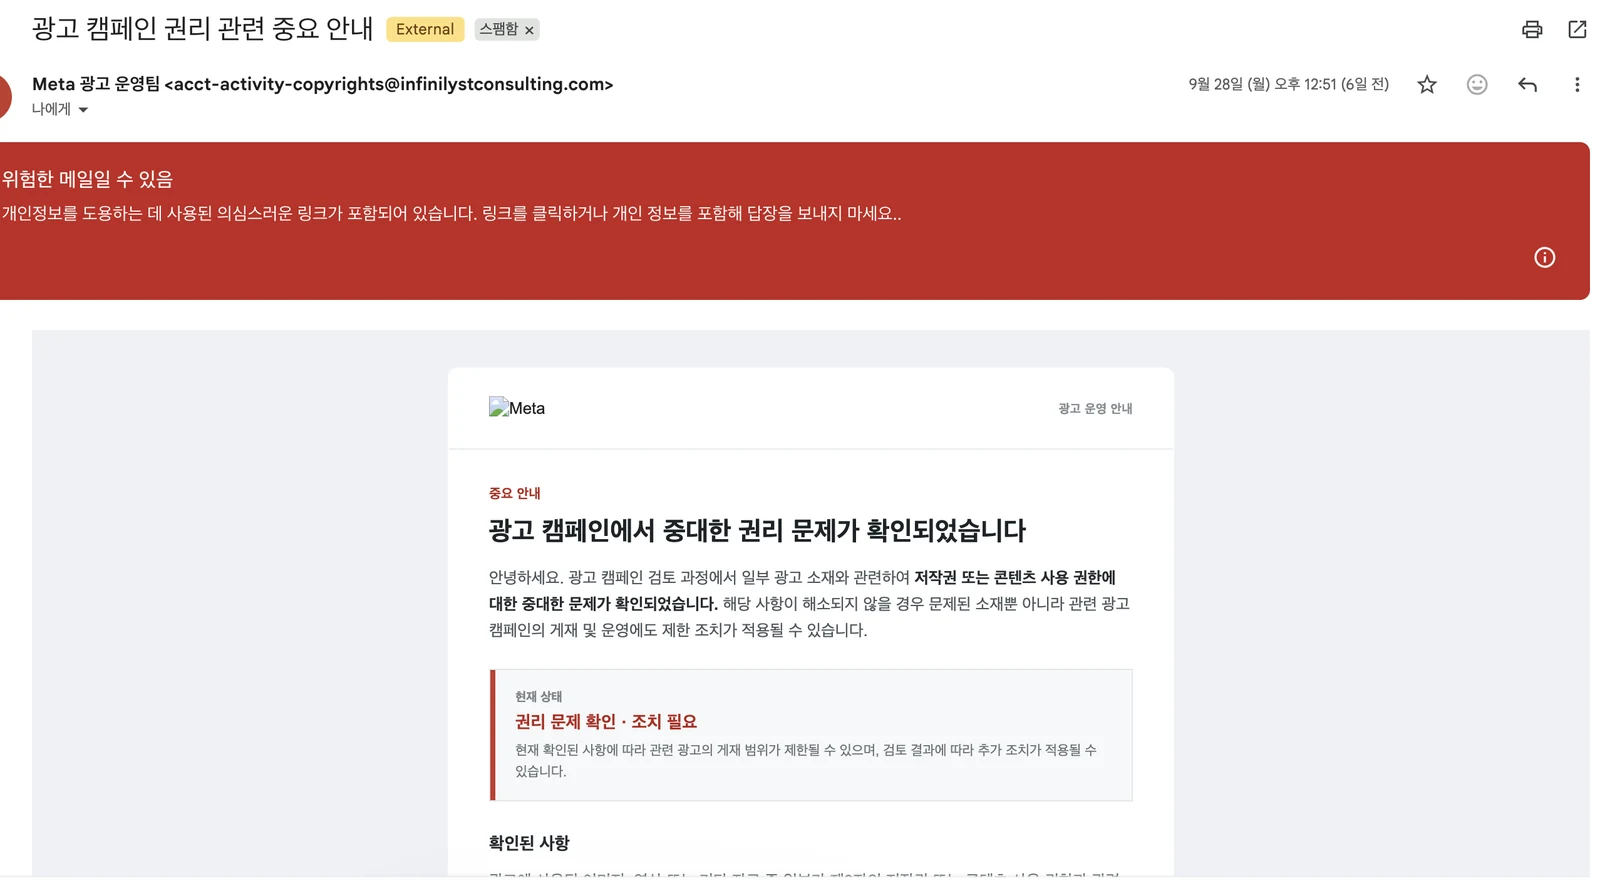
- 1주소는 @infinilystconsulting.com. Meta와 무관한 컨설팅 회사 이름입니다.
- 2Gmail이 빨간 경고(「위험한 메일일 수 있음 — 개인정보를 도용하는 데 사용된 의심스러운 링크」)를 띄웠습니다. 이 경고가 보이면 본문은 읽지 말고 삭제하세요.
메일 6
「서비스 이용 위반 상태 안내」
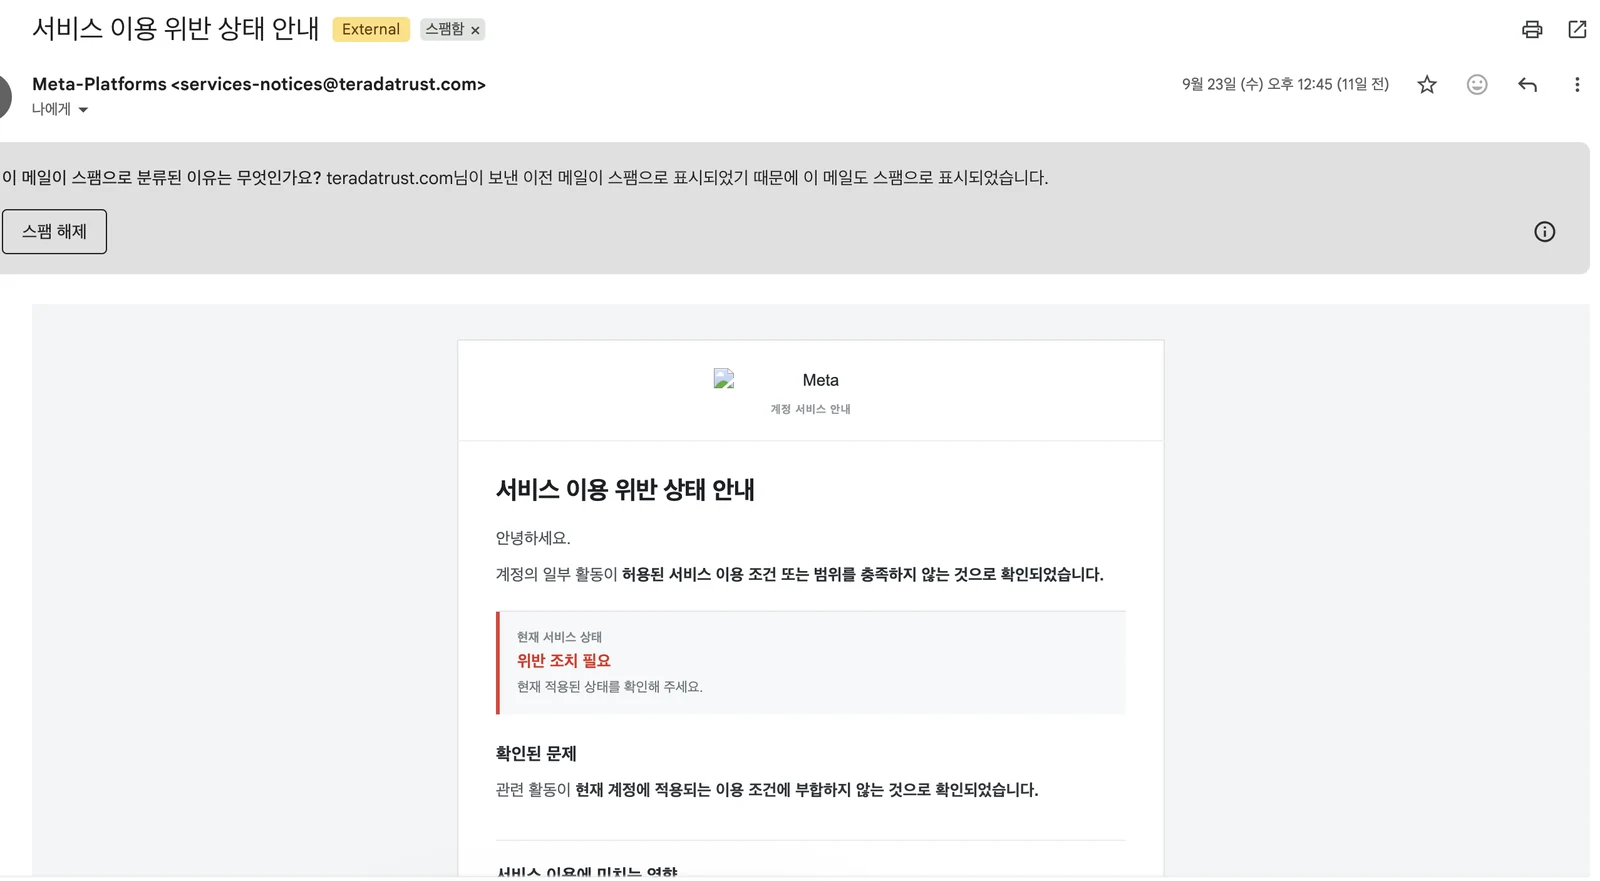
- 1보낸 사람 「Meta-Platforms」(하이픈), 주소는 @teradatrust.com.
- 2「현재 서비스 상태: 위반 조치 필요」처럼 시스템 화면을 흉내 낸 박스를 넣습니다.
메일 7
「이용약관 위반 안내」
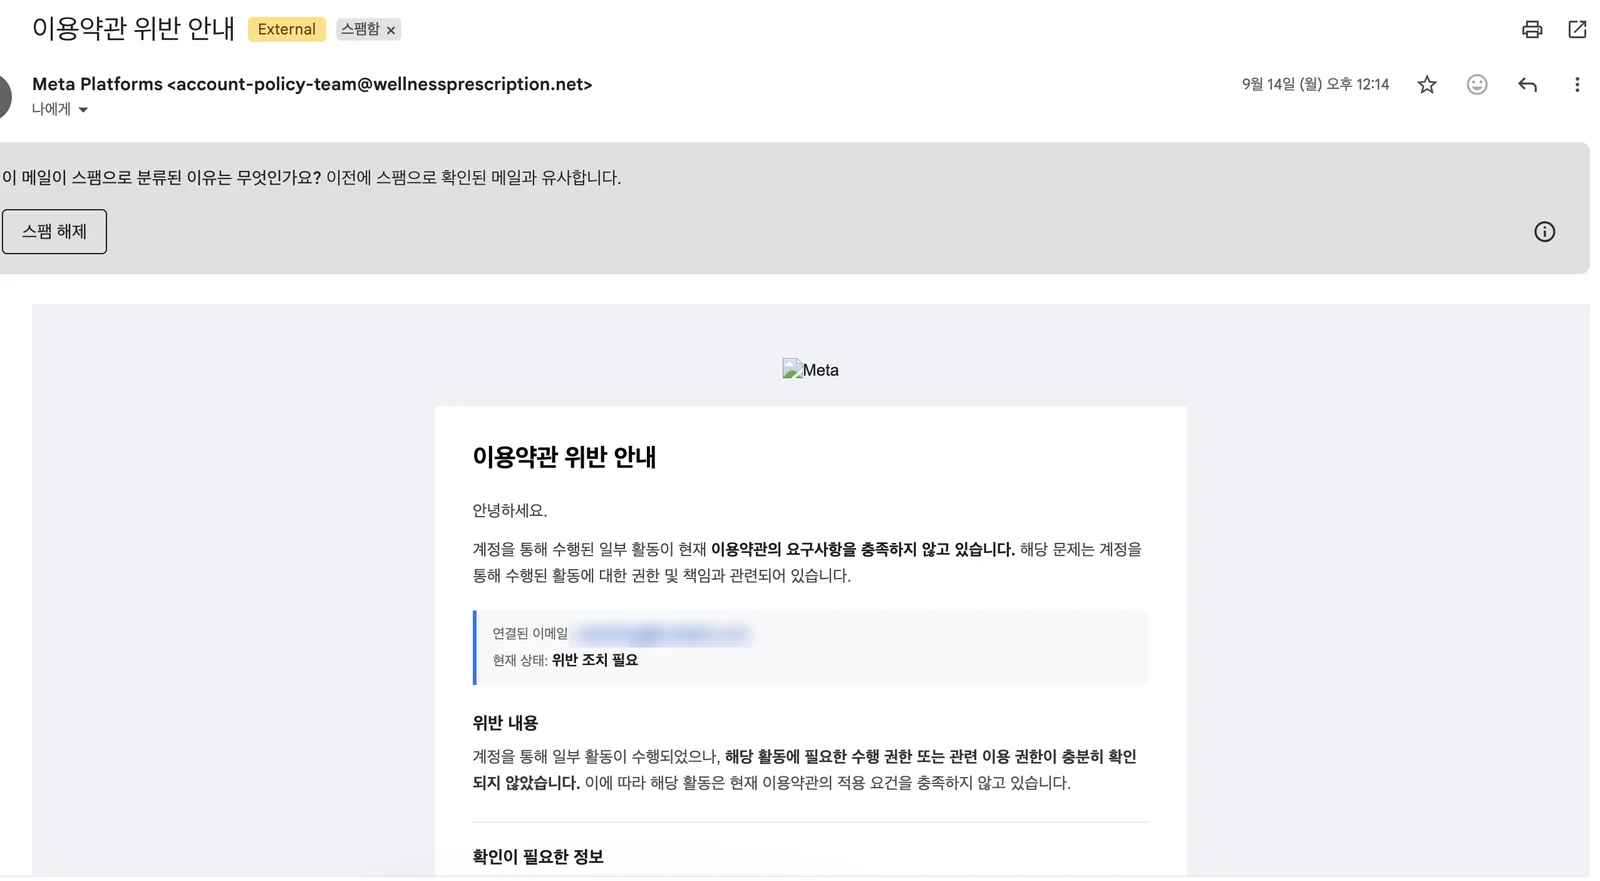
- 1보낸 사람 「Meta Platforms」, 주소는 @wellnessprescription.net. 건강 처방 사이트 도메인입니다.
- 2「연결된 이메일」에 내 실제 회사 메일 주소를 넣어 보냈습니다(캡처에서는 가렸습니다). 내 정보를 알고 있다고 해서 진짜 Meta인 것은 아닙니다. 공개된 연락처를 긁어 온 것입니다.
진짜 Meta 메일인지 확인하는 법진짜 Meta 메일은 facebookmail.com, meta.com 같은 Meta 도메인에서 옵니다. 더 확실한 방법은 인스타그램 앱의 계정 센터 → 비밀번호 및 보안 → 최근 이메일을 여는 것입니다. 최근 Meta가 실제로 보낸 메일 목록이 나오고, 거기에 없으면 가짜입니다.
PART 3
반품 이메일 — 고객응대를 열심히 하는 셀러가 더 당하기 쉬운 피싱
셀러라면 「제품이 파손돼서 왔어요」라는 메일을 무시하기 어렵습니다. 바로 그 성실함을 노린 유형입니다.
메일함
Meta 사칭 메일들 사이에 끼어 온 반품 문의 2통
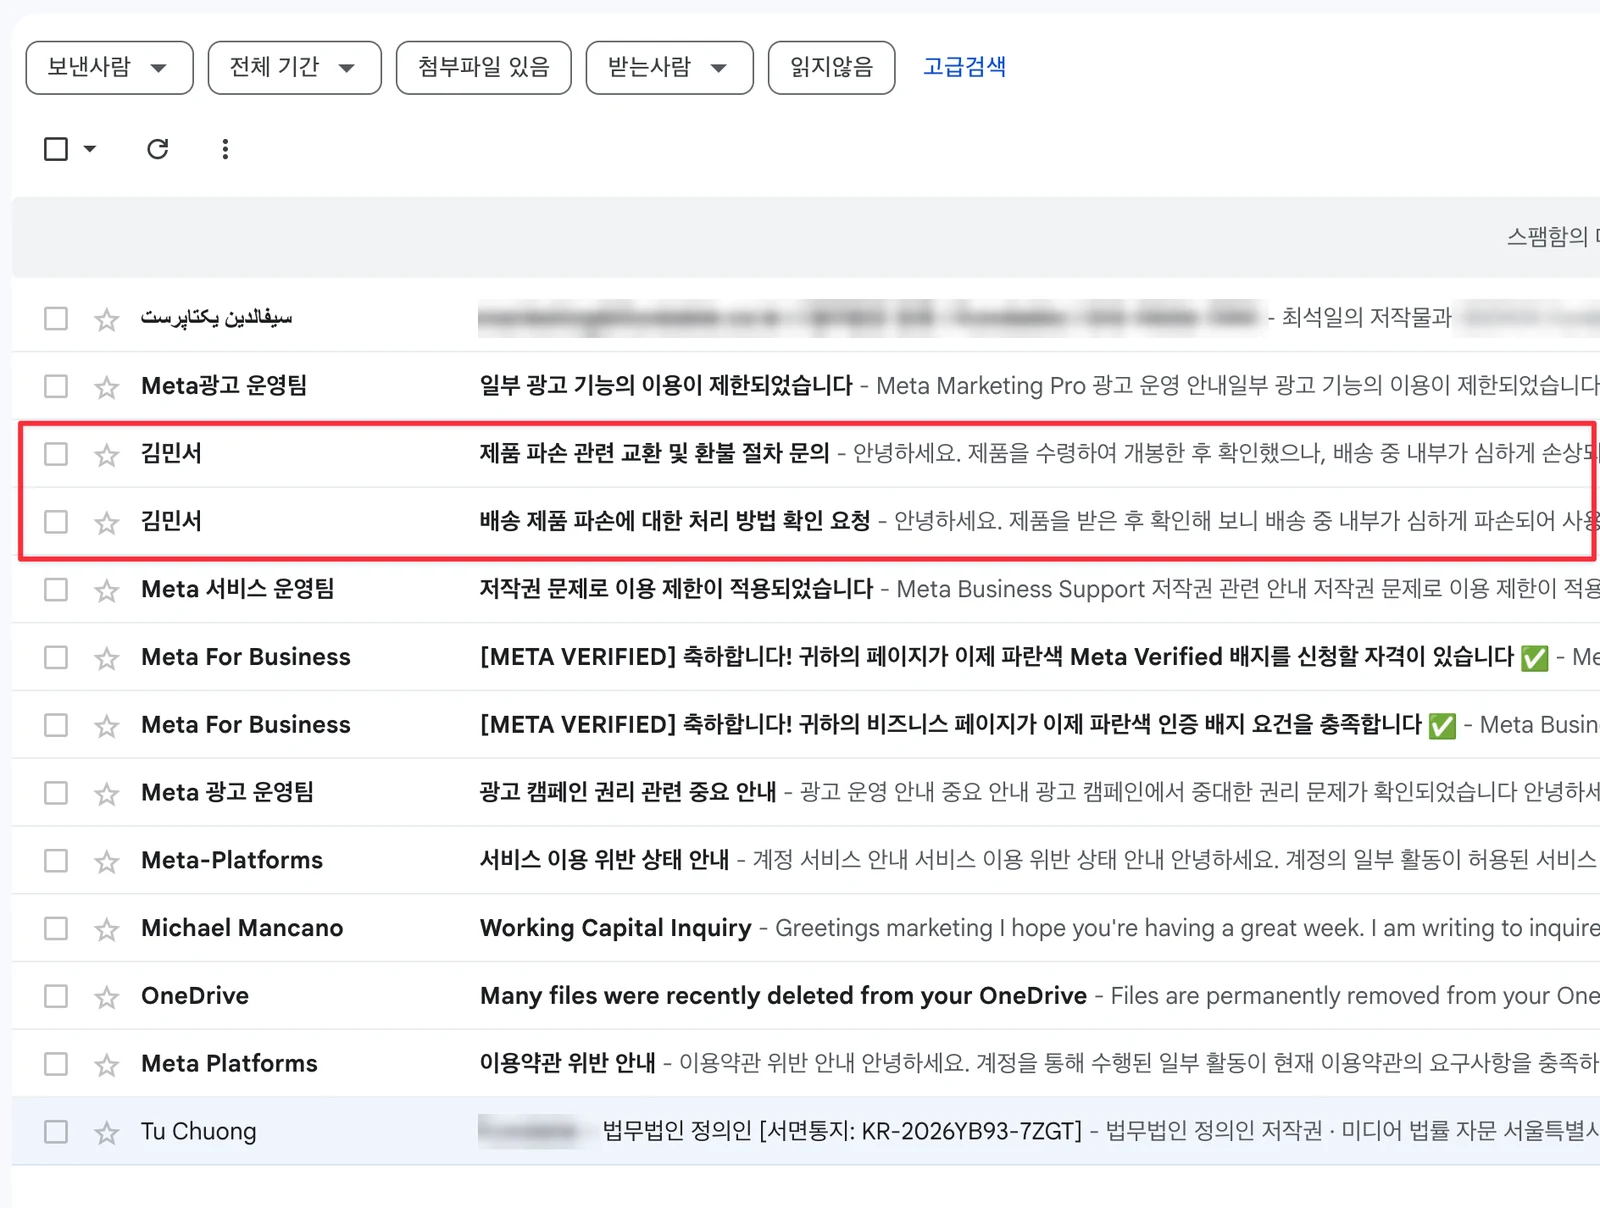
- 1보낸 사람 「김민서」, 제목은 「제품 파손 관련 교환 및 환불 절차 문의」와 「배송 제품 파손에 대한 처리 방법 확인 요청」.
- 2같은 날 47분 간격으로 문장만 조금 바꿔 두 번 보냈습니다. 진짜 고객이라면 같은 내용을 다른 제목으로 다시 쓸 이유가 없습니다.
본문
「파일 용량 때문에 링크에 올려 두었습니다」
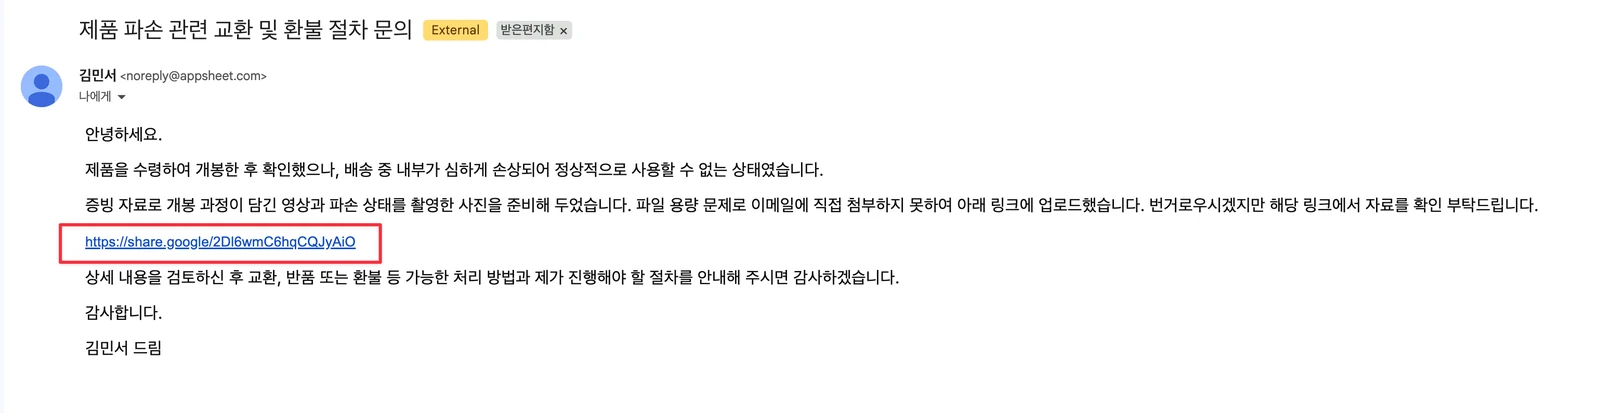
- 1「개봉 과정 영상과 파손 사진을 준비했는데 용량 문제로 메일에 첨부하지 못해 링크에 올렸다」. 링크를 누를 이유를 미리 만들어 둡니다.
- 2링크 주소는 share.google. 구글의 짧은 주소 서비스라 의심 없이 누르기 쉽지만, 그 뒤에 어디로 연결되는지는 보이지 않습니다.
- 3주문번호·상품명·주문자 이름이 하나도 없습니다. 실제 반품 문의라면 어떤 주문인지부터 말합니다.
반품 1
보낸 주소: noreply@appsheet.com
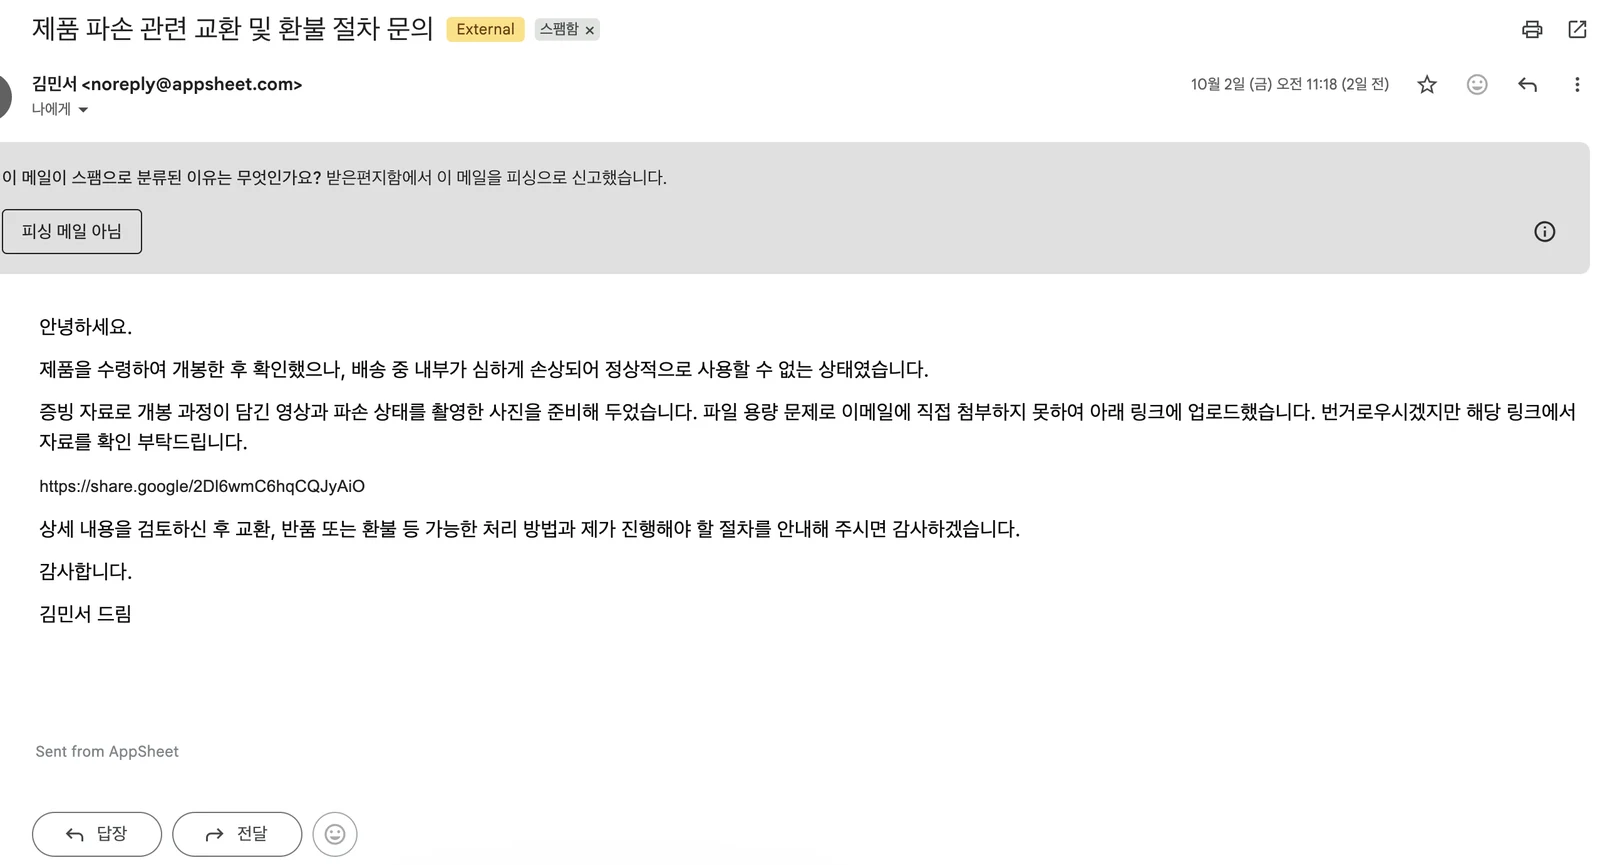
- 1보낸 주소가 구글의 정식 서비스(AppSheet)입니다. 구글 서버에서 나간 메일이라 스팸 필터를 통과해 받은편지함에 그대로 들어왔습니다.
- 2이 캡처의 스팸함 표시는 제가 직접 「피싱 신고」를 한 뒤의 모습입니다(「받은편지함에서 이 메일을 피싱으로 신고했습니다」).
- 3하단의 「Sent from AppSheet」도 발송 도구를 그대로 드러냅니다. 고객이 앱 만들기 도구로 반품 문의를 보낼 일은 없습니다.
반품 2
같은 사람의 두 번째 메일
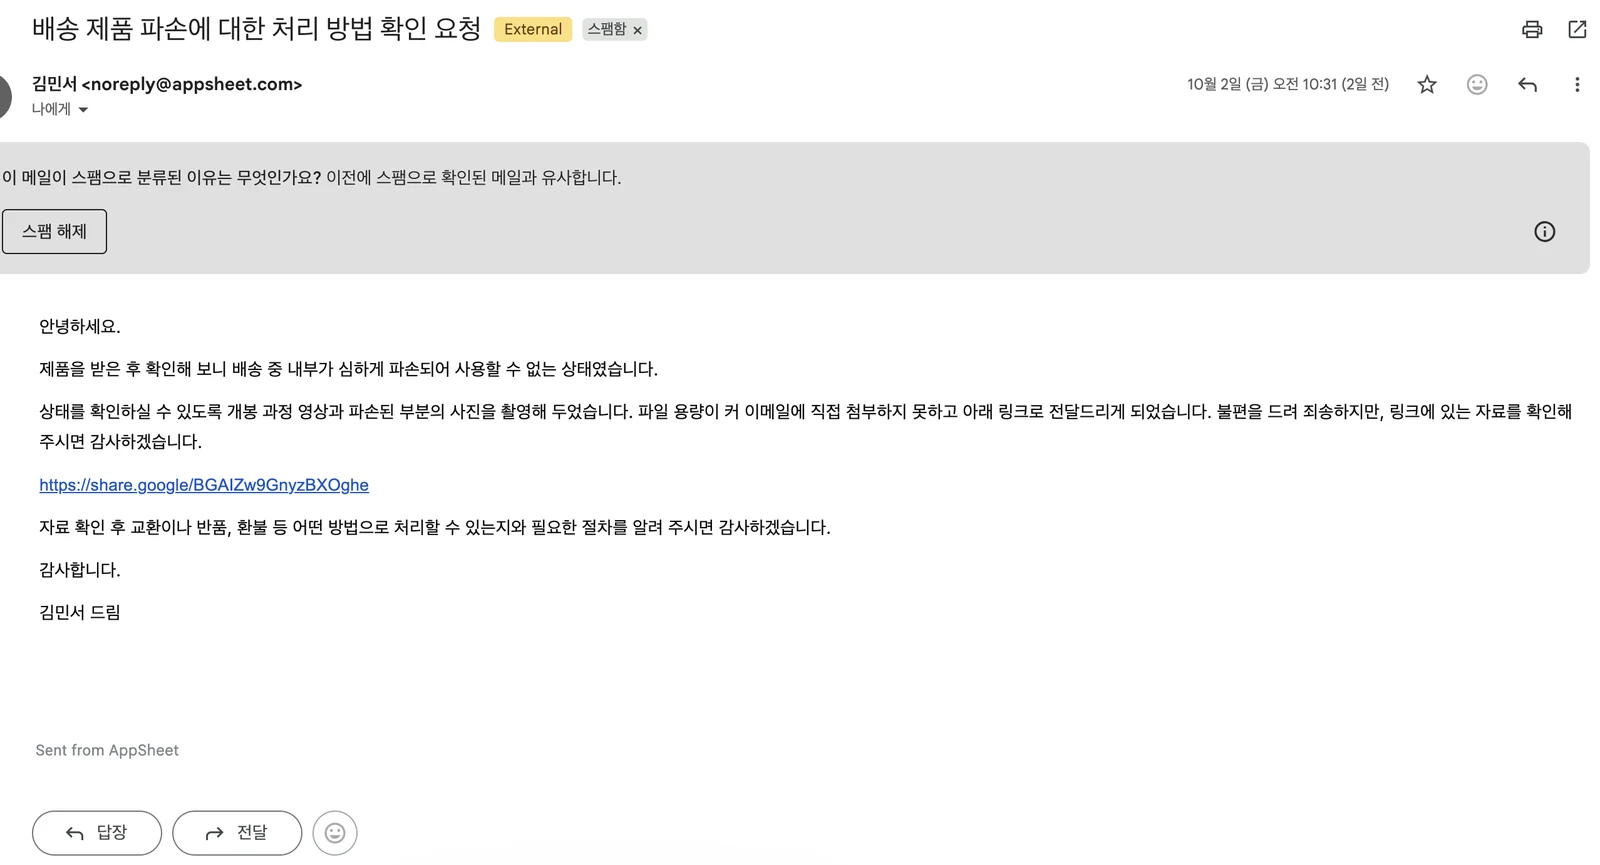
- 1이쪽이 47분 먼저 온 메일입니다. 한 통을 피싱으로 신고하자 이 메일도 Gmail이 「이전에 스팸으로 확인된 메일과 유사합니다」라며 스팸으로 분류했습니다.
- 2문장과 링크 주소만 바꾼 같은 내용입니다. 신고 한 번이 같은 발송처의 메일을 함께 걸러 줍니다.
반품·파손 문의를 받았을 때링크를 열기 전에 주문번호부터 물어보세요. 실제 고객이면 바로 답하고, 사기범은 답을 못 하거나 다시 링크를 보냅니다. 사진·영상은 판매 채널(스마트스토어·쿠팡 등)의 반품 접수 화면에 올려 달라고 안내하면 메일 링크를 열 일이 없어집니다.
부록
같은 메일함에 온 다른 사칭 3건
Meta와 반품 말고도 이런 메일이 함께 왔습니다. 모양은 달라도 신호는 같습니다.
법무법인 1
「법무법인 정의인 — 서면통지」
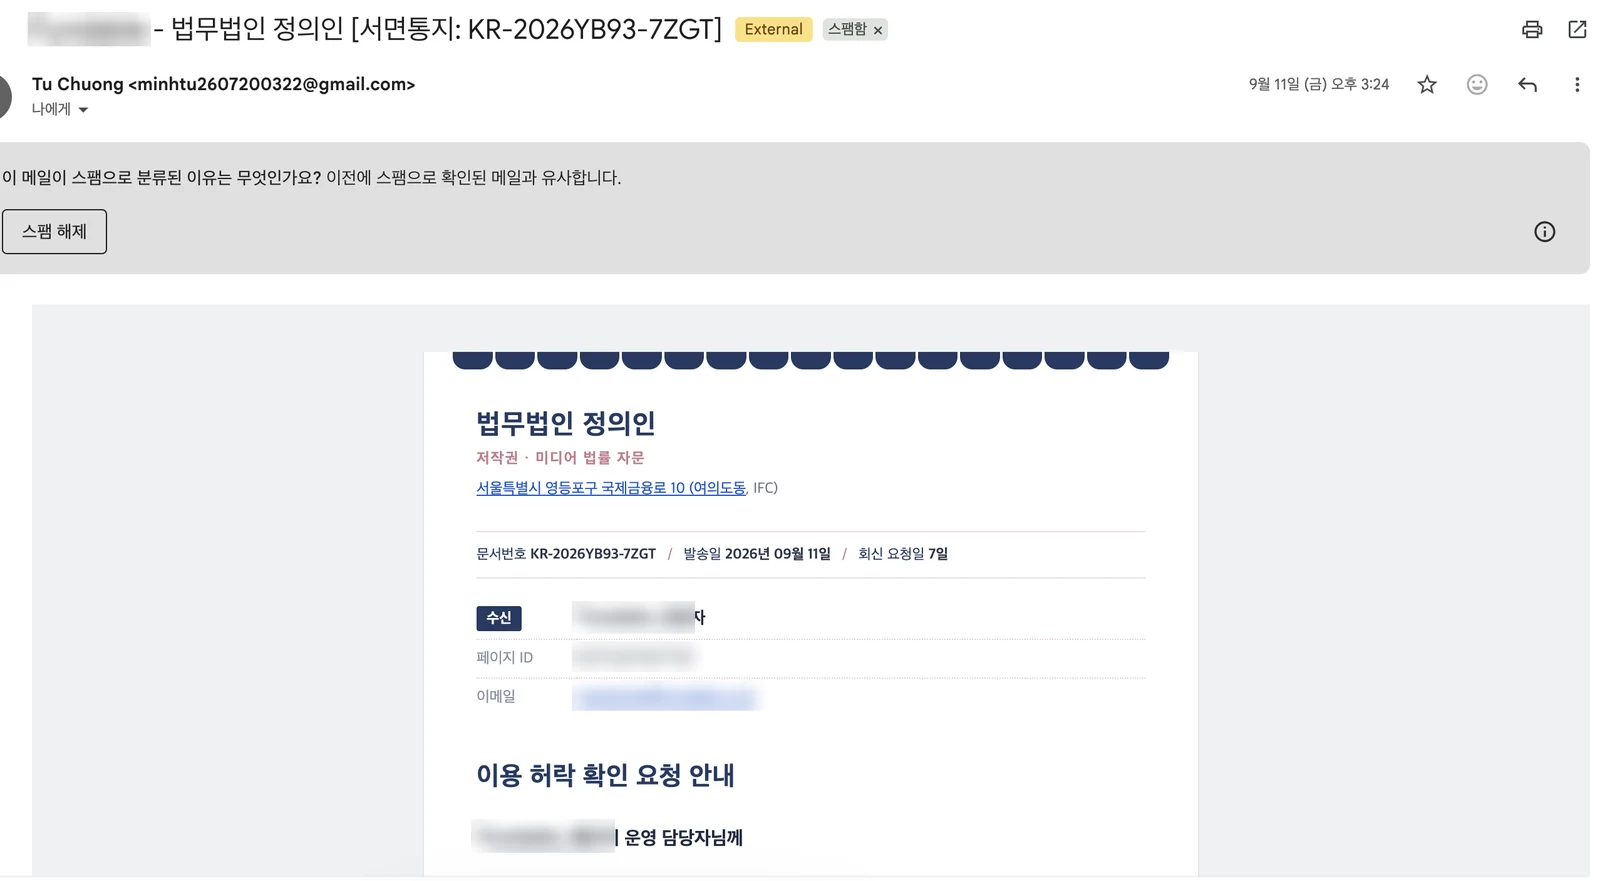
- 1법무법인이라면서 보낸 주소는 개인 Gmail(minhtu…@gmail.com)입니다.
- 2문서번호·회신 요청일·여의도 IFC 주소까지 넣어 공문처럼 꾸몄고, 수신란에 회사 이름·페이지 ID·회사 메일을 정확히 적었습니다(캡처에서는 가렸습니다).
법무법인 2
「법무법인 강준 — 저작권 침해 경고장」
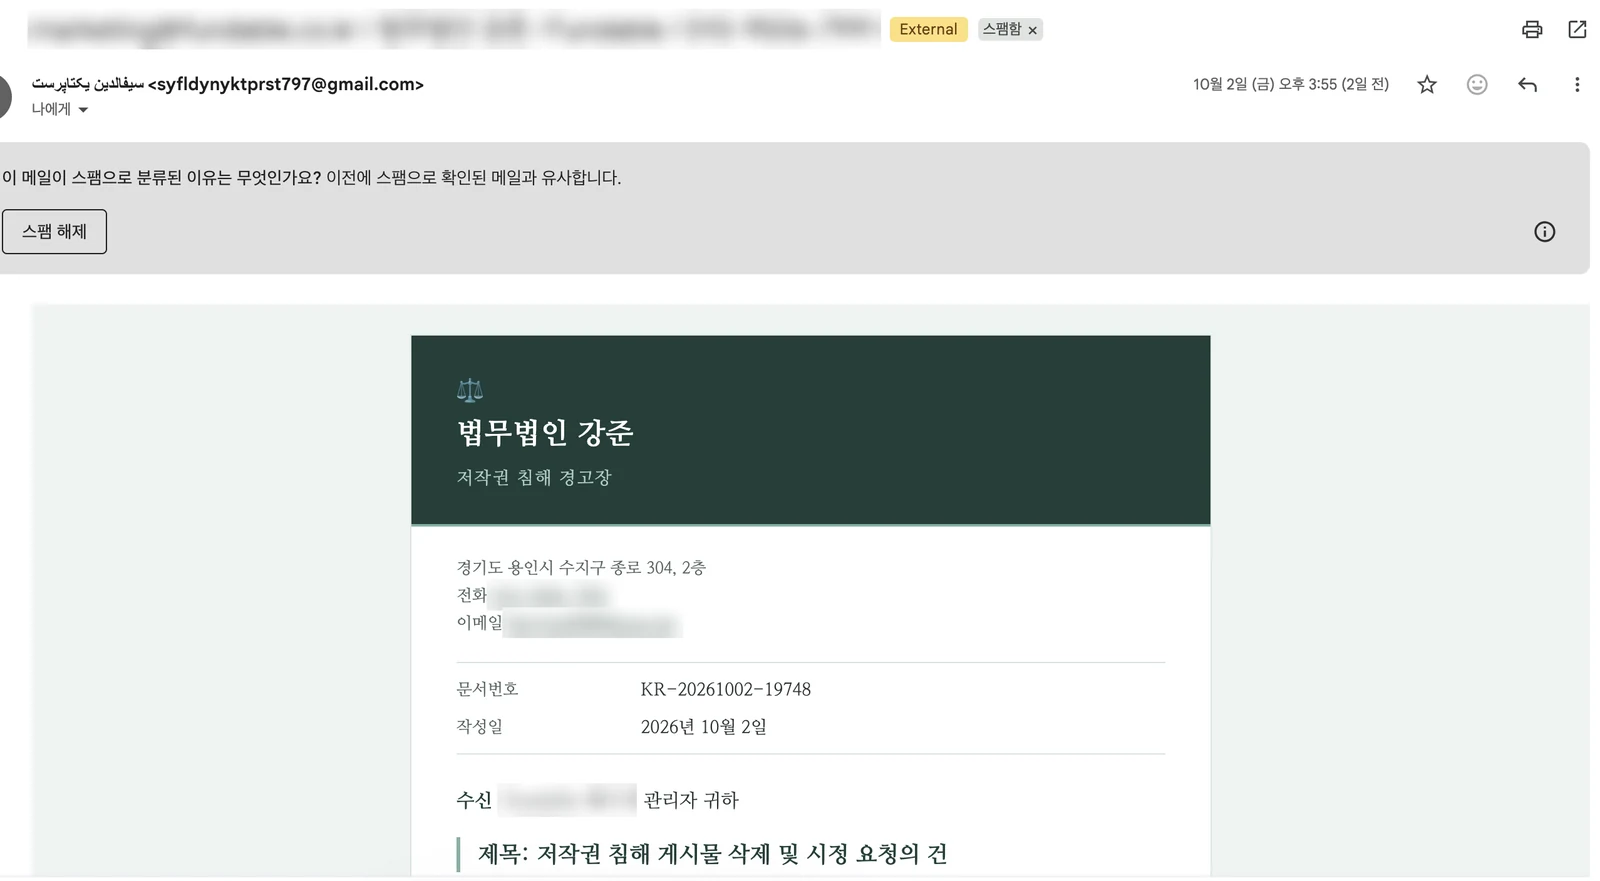
- 1보낸 사람 이름이 아랍어, 주소는 역시 개인 Gmail입니다.
- 2제목에 회사 메일 주소와 회사 이름을 그대로 넣었습니다. 「내 이야기다」 싶어 열게 만드는 방식입니다.
- 3진짜 법적 통지는 이렇게 오지 않습니다. 걱정되면 메일에 적힌 번호가 아니라 대한변호사협회에서 직접 찾은 연락처로 그 법무법인이 실제로 있는지 확인하세요.
대출 미끼
「Working Capital Inquiry」
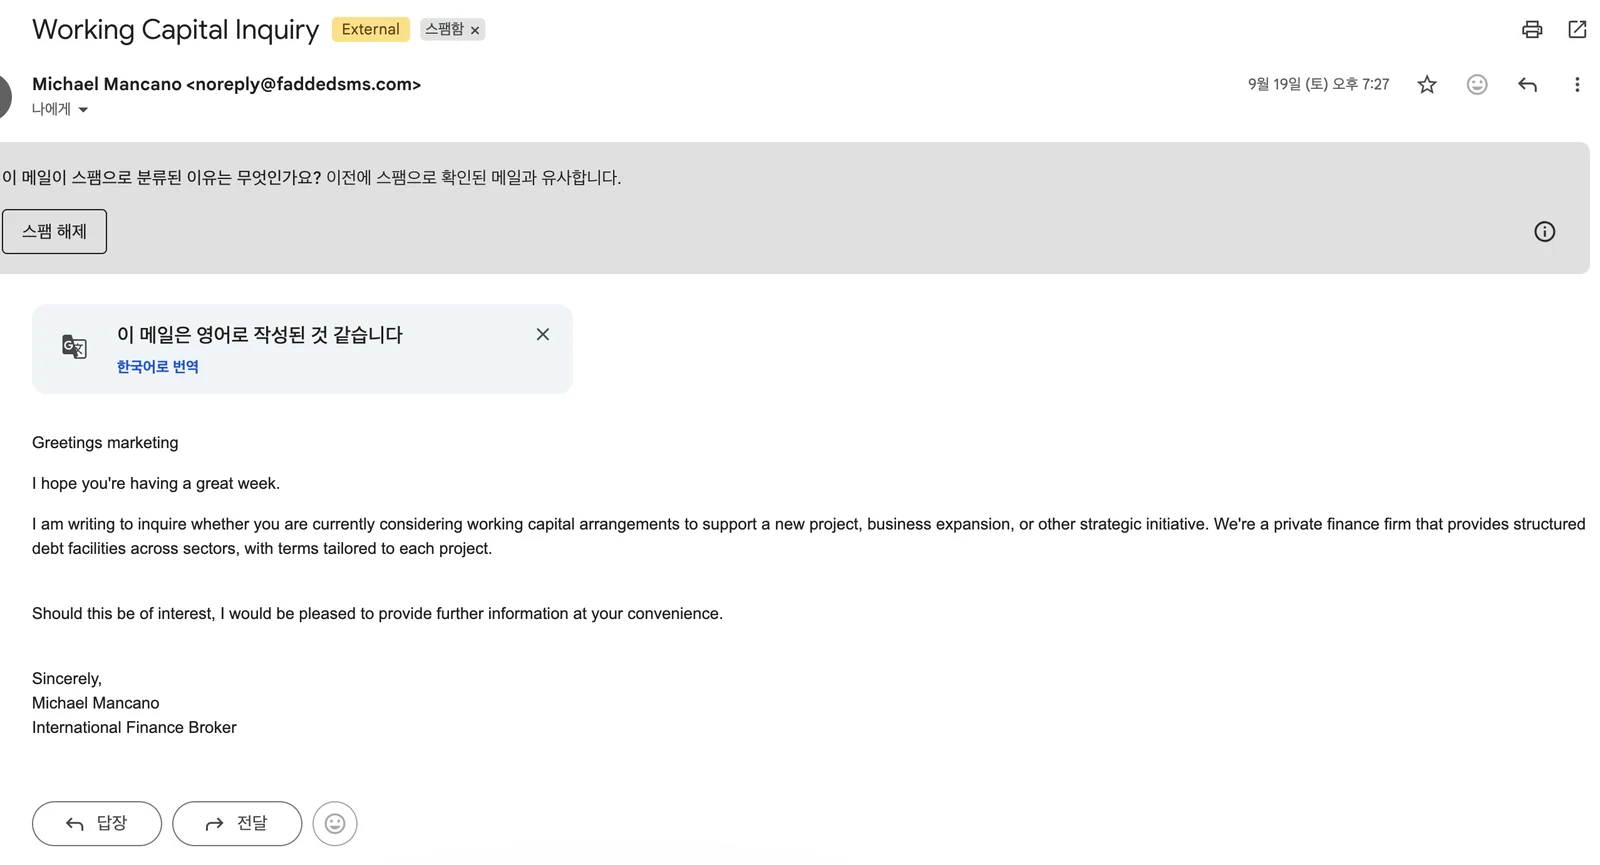
- 1「운영 자금이 필요하지 않으시냐」는 영문 메일입니다. 링크도 첨부도 없지만, 답장하는 순간 사업자 정보와 서류를 요구하는 다음 단계로 넘어갑니다.
- 2보낸 주소는 noreply@faddedsms.com. 답장 불가 주소로 금융 상담을 하자는 것부터 맞지 않습니다.
체크리스트
이것만은 하지 마세요
위 22건을 막는 데 필요한 건 기술이 아니라 아래 다섯 가지를 하지 않는 것입니다.
- DM·메일로 온 PDF를 열지 마세요.Meta는 인증·위반 안내를 PDF 파일로 보내지 않습니다.
- QR 코드를 스캔하지 마세요.휴대폰에서 열린 가짜 로그인 화면은 PC보다 알아보기 어렵습니다.
- 메일 속 링크로 로그인하지 마세요.확인이 필요하면 앱이나 즐겨찾기로 직접 들어가세요.
- 「24시간」에 반응하지 마세요.진짜 계정 문제는 하루 만에 사라지지 않습니다. 기한이 짧을수록 의심하세요.
- 주문번호 없는 반품 문의의 링크를 열지 마세요.주문번호를 먼저 받고, 사진은 판매 채널로 받으세요.
미리 해 두면 좋은 것① Meta 계정에 2단계 인증을 켜 두세요. 비밀번호가 새도 로그인을 막아 줍니다. ② 광고 계정 결제 설정에서 계정 지출 한도를 걸어 두세요. 계정이 넘어가도 피해 금액에 상한이 생깁니다.
이미 눌렀다면① 다른 기기에서 비밀번호를 바로 바꾸고 2단계 인증을 켭니다. ② 계정 센터의 「로그인 위치」에서 모르는 기기를 로그아웃시킵니다. ③ Meta Business Suite의 사용자·파트너 목록에 모르는 사람이 추가됐는지 봅니다. ④ 광고 계정에 모르는 캠페인이 생겼다면 즉시 끄고 카드사에 연락합니다. ⑤ 내려받은 파일이 있다면 실행하지 말고 삭제합니다.
주변에 공유해 주세요메타 광고를 하거나 스토어를 운영하는 지인에게 이 페이지를 보내 주세요. 이 한 번이 여러분과 지인의 소중한 돈을 지켜 줄 수 있습니다.